Tag Archives: Active Directory

Best Practices: Single Sign On mit Microsoft AD und RADIUS Server

Unterschiedliche Gruppen- und Benutzer-Berechtigungen sind in vielen Unternehmen in der Sicherheits-Richtlinie ein fester Bestandteil. WatchGuard bietet seinen Kunden hier durch die Verwendung von Single Sign On (SSO) ein Verfahren, diese Richtlinien auf einfache Art auf ihre Policy in der WatchGuard Firebox anzuwenden. Durch die Verwendung von Microsoft AD oder RADIUS können Benutzer genau ihrer Richtlinie zugeordnet werden.

Folgende Themen werden in diesem Webinar behandelt:

Weiterlesen »

Best Practices – Single-Sign-On – Welche Funktionen kann ich in meinen Richtlinien verwenden?

Inhalt:

Wenn man innerhalb von WatchGuard mit AD oder RADIUS SSO arbeitet, kann man über die Zugehörigkeit des Benutzers zu einer Gruppe Einschränkungen definieren. Aber es existieren noch weitere Parameter und Einstellungen, welche die Benutzer in ihrem Verhalten beschränken können und somit die Richtlinie noch granularer definieren. In diesem Webinar werden genau diese vorgestellt und besprochen.

Jetzt zum Webinar anmelden!

Best Practices – Single Sign On mit Microsoft AD und RADIUS Server

Inhalt:

Unterschiedliche Gruppen- und Benutzer-Berechtigungen sind in vielen Unternehmen in der Sicherheits-Richtlinie ein fester Bestandteil. WatchGuard bietet seinen Kunden hier durch die Verwendung von Single Sign On (SSO) ein Verfahren, diese Richtlinien auf einfache Art auf ihre Policy in der WatchGuard Firebox anzuwenden. Durch die Verwendung von Microsoft AD oder RADIUS können Benutzer genau ihrer Richtlinie zugeordnet werden.

Ziel dieser technischen Webinar-Reihe ist es, Ihnen umfassende Hintergrundinformationen zu vermitteln.
Anhand von Konfigurationsbeispielen wird dargestellt, wie Sie die Security Appliances von WatchGuard optimal und noch effektiver einsetzen können.

Jetzt zum Webinar anmelden!

Best Practices – WatchGuard AuthPoint und Microsoft Azure – Ein starkes Tandem

Inhalt:

WatchGuards Multifaktor-Authentifizierung AuthPoint bietet sein kurzem eine Schnittstelle zu Microsoft Cloud Azure an. Durch die Anbindung von MS Azure Active Directory bieten sich neue Möglichkeiten, WatchGuard AuthPoint im Unternehmen einzusetzen. Erfahren Sie in diesem Webinar, wie man die Verbindung zwischen AuthPoint als IdP Provider und MS Azure als Dienstleister herstellt und verwendet.

Jetzt zum Webinar anmelden!

HOWTO: L2TP VPN via RADIUS und Start-Before-Logon

Mit L2TP können Sie Windows-Endgeräte mit Boardmittel für eine VPN-Einwahl konfigurieren. Durch die RADIUS Anbindung können Sie nicht nur die Zugänge via AD steuern, sondern auch Start-Before-Logon vernünftig konfigurieren. Durch Start-Before-Logon haben Sie den Vorteil, dass Sie bereits vor der User-Anmeldung eine Verbindung zum AD herstellen können und so Netzlaufwerke, Richtlinien, … via VPN bereitgestellt werden.
Weiterlesen »

Best Practices: WatchGuard AuthPoint – Active Directory und LDAP

Den steigenden Bedarf im Bereich Authentifizierung belegt nicht zuletzt der Data Breach Investigation Report: Danach standen 63 Prozent der bestätigten Datenpannen im Zusammenhang mit gestohlenen oder schwachen Standard-Passwörtern – ein klares Indiz dafür, dass Multifaktor-Authentifizierung zu den kritischen Erfolgsfaktoren einer ganzheitlichen Sicherheitsstrategie gehört.

In diesem Webinar stellen WatchGuard-Securityexperten vor wie mit WatchGuard AuthPoint eine einfache und sichere Multifaktor-Authentifizierung für den Zugriff auf Unternehmensressourcen implementiert werden kann.

Das Webinar ist wie folgt gegliedert:
Weiterlesen »

Best Practices – Threat Detection and Response – AD-Helper

Inhalt:

WatchGuard Threat Detection and Response (TDR) hilft Unternehmen und Kunden ihre Clients (Windows, Mac oder Linux Systemen) noch mehr abzusichern und eine zweite Verteidigungslinie zu installieren.

Der AD-Helper hilft dem Administrator, seine Active-Directory-basierten Clients automatisiert in die Verwaltung zu übernehmen. Sehen Sie in diesem Webinar, wie es einfach und schnell umgesetzt werden kann.

Ziel dieser technischen Webinar-Reihe ist es, Ihnen umfassende Hintergrundinformationen zu vermitteln.
Anhand von Konfigurationsbeispielen wird dargestellt, wie Sie die Security-Lösungen von WatchGuard optimal und effektiv einsetzen können.


Jetzt online für dieses kostenfreie Webinar registrieren

Gross-/Kleinschreibung bei Active Directory Authentication

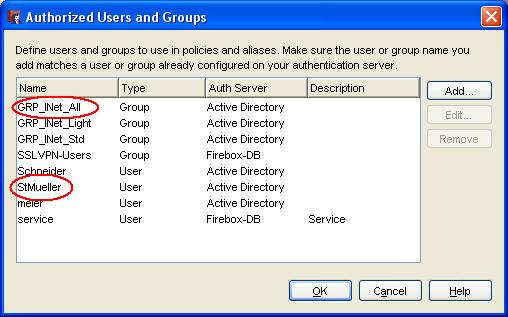
Wenn Firewall-Regeln auf Basis einer Active Directory Gruppenmitgliedschaft oder eines Active Directory Username geschrieben werden, muss der Name der Gruppe oder des Users auf der WatchGuard zuerst einmal „bekannt gemacht“ werden: Setup > Authentication > Authorized Users/Groups. Als „Name“ MUSS genau die gleiche Schreibweise bezüglichGroß-/Kleinschreibung verwendet werden mit der die Gruppe bzw. der User im Active Directory angelegt ist (sAMAccountName):


Anderenfalls ist zwar unter Umständen die User Authentication an für sich erfolgreich, jedoch werden dabei nicht die passenden Gruppenmitgliedschaften ausgelesen – entsprechende Firewall-Regeln laufen daher ins Leere. Im Traffic Monitor wird der Traffic zwar als dem User zugehörig angezeigt, aber u.U. eben trotzdem als Unhandled Packet und daher als denied.

RMA Fälle der letzten Zeit

Ich hatte in den letzten Wochen drei Fälle, in denen WatchGuard die Hardware Appliance im Zuge eines Support Incidents ausgetauscht hat:

  • Defekte XTM 505: nachdem die Ersteinrichtung (incl. Aufspielen des Feature Key) einwandfrei geklappt hatte, blieb beim nächsten Boot-Vorgang das LCD-Display komplett leer (Hintergrundbeleuchtung an), die Box „kam nicht hoch“ und auch die Lüfter liefen nach wie vor auf 100% (reduziert sich normalerweise nach ca. 20-30 Sekunden auf eine geringe Drehzahl).
  • Defekte X10e: trotz korrekter Ausführung eines „Factory Reset“ (für mehr als 1 Minute gedrückter RESET-Buttons während Power On) startete die Box nicht in die Maintenance-Partition SYS-B (Safe Mode) – stattdessen war wieder die reguläre Partition SYS-A und die reguläre Konfigurationsdatei aktiv…
  • Defekte SSL100: Probleme mit User Authentication (Microsoft ActiveSync gegenüber Active Directory für den SSL-Zugriff von Apple iPhone auf Microsoft Exchange Server)

Begrenzter Zeichensatz bei Active Directory Authentication

Puuuuh, nach mehr als einem halben Jahr komme ich endlich mal wieder dazu, hier einen Beitrag zu schreiben. Ich will nicht klagen, es waren einfach sehr viele und anspruchsvolle Projekte in den letzten Monaten. In den nächsten Wochen hoffe ich nun, hier wieder einige hilfreiche Postings schreiben zu können.

Ich fange mit einem „alten Schuh“ an, allerdings in einer etwas anderen Ausprägung. Ich habe bereits ja empfohlen, sich in der WatchGuard XML Konfigurationsdatei, und insbesondere bei Passwörtern, Pre-Shared Keys etc. auf den Zeichensatz US-ASCII 7 zu beschränken, d.h. also insbesondere auf die Verwendung von äöüß und Sonderzeichen zu verzichten. Ich empfehle sogar, Kennwörter etc. gänzlich nur aus den klassischen Buchstaben A-Z, a-z und den Ziffern 0-9 zu bilden. Ganz ohne Sonderzeichen, lieber ein paar Stellen mehr…

Wenn nun User Authentication gegenüber Active Directory im Spiel ist, sollte diese Grundregel auch beherzigt werden, wenn die User ihre AD/Windows-Kennwörter festlegen. Ein Kunde berichtete von MUVPN-Einwahl-Problemen bei einem bestimmten User. Dieser hatte ein €-Zeichen in seinem Windows-Kennwort. Die Einwahl schlug fehl. Nach Änderung des AD/Windows-Kennworts (ohne €-Zeichen) war die Einwahl erfolgreich!

Der Kunde hat mir freundlicherweise eine Liste von Zeichen geschickt, die in einem AD/Windows-Kennwort vorkommen dürfen, damit eine MUVPN-Einwahl / User Authentication erfolgreich ist:

!#$%&()*+,-.0123456789:;<=>@ABCDEFGHIJKLMNOPQRSTUVWXYZ[]_abcdefghijklmnopqrstuvwxyz{} und das „Leerzeichen“…

Diese Einschränkung dürfte dann auch gelten, wenn die Einwahl bzw. Authentication per PPTP-VPN (i.V. mit RADIUS), SSL-VPN (AD oder RADIUS) und auch in Verbindung mit Two-Factor Authentication Systemen wie VASCO oder RSA gegenüber AD erfolgt!