Tag Archives: VPN

AuthPoint Gateway unterstützt jetzt EAP-MSCHAPv2 für IKEv2-VPNs

WatchGuard erweitert die Kompatibilität von AuthPoint: Das AuthPoint Gateway unterstützt ab sofort EAP-MSCHAPv2 – eine Authentifizierungsmethode, die bei vielen IKEv2-Remote-Access-VPNs zum Einsatz kommt. Dadurch lässt sich AuthPoint MFA nun einfacher mit VPN-Lösungen auf Firewalls anderer Hersteller verbinden. Weiterlesen »

HOWTO: WatchGuard FireCloud mit Entra ID als Identitätsanbieter

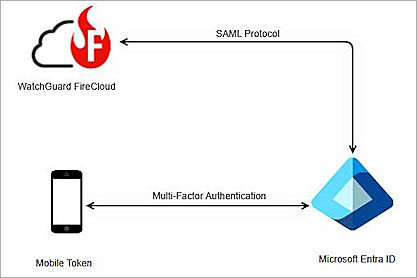
In diesem Blog-Artikel zeigen wir Schritt für Schritt, wie die Anmeldung an der WatchGuard FireCloud mithilfe von Microsoft Entra ID als Identitätsanbieter (Identity Provider, IdP) eingerichtet werden kann. Durch die Integration von Entra ID lässt sich die Authentifizierung zentral über die bestehende Microsoft-Identitätsplattform verwalten. Dadurch können vorhandene Benutzerkonten und Authentifizierungsrichtlinien genutzt werden, um den Zugriff auf die FireCloud zu steuern.

Die folgende Abbildung zeigt den Datenaustausch zwischen der WatchGuard FireCloud und Microsoft Entra ID während des Anmeldevorgangs:

Weiterlesen »

BestPractices.live – SAML Integration in Firebox SSO

Benutzer- und Gruppeninformationen bilden eine wichtige Grundlage für zielgerichtete Firewall-Regeln, individuelle Zugriffsrichtlinien und die Umsetzung moderner Zero-Trust-Konzepte. Viele Unternehmen verwalten diese Informationen zentral über einen Identitätsdienst, der sich mit Sicherheitslösungen wie Firebox-Appliances integrieren lässt. Für die Anbindung cloudbasierter Identitätslösungen bietet sich dabei insbesondere das SAML-Protokoll an.

In dieser Webinaraufzeichnung zeigen Ihnen die WatchGuard-Experten praxisnah, wie Sie Ihre Firebox über SAML mit einem externen Identitätsdienst verbinden und welche Vorteile sich daraus für die Verwaltung und Absicherung Ihrer Umgebung ergeben.

Das erwartet Sie in der Webinaraufzeichnung:

  • Integration der Firebox mit Microsoft Entra ID über SAML
  • Synchronisierung von Benutzer- und Gruppeninformationen
  • Gezielte Nutzung von Benutzer- und Gruppeninformationen für:
    • VPN-Zugänge über SSL VPN
    • die Anmeldung am Firebox-Authentifizierungsportal
    • benutzer- und gruppenspezifische Firewall-Regeln und Zugriffsrichtlinien

Weiterlesen »

BestPractices.live – VPN war gestern – die neue Freiheit heißt FireCloud Total Access

Homeoffice, Cloud-Anwendungen und mobiles Arbeiten stellen Unternehmen vor neue Sicherheitsanforderungen. Klassische VPN-Lösungen reichen dabei oft nicht mehr aus. Gefragt sind flexible Sicherheitskonzepte, die den Zugriff gezielt anhand von Identität und Berechtigungen steuern.

In dieser Webinaraufzeichnung erfahren Sie, wie WatchGuard FireCloud Total Access mit einem modernen SASE-Ansatz dabei unterstützt. Die Lösung kombiniert FWaaS, SWG und ZTNA und ermöglicht einen sicheren Zugriff auf genau die Anwendungen und Daten, die Mitarbeitende benötigen. Neben den wichtigsten Grundlagen und Einsatzszenarien stehen vor allem Live-Einblicke in die Lösung im Mittelpunkt: Erleben Sie FireCloud Total Access aus Anwendersicht und sehen Sie, welche Möglichkeiten die Verwaltung über die WatchGuard Cloud bietet.

Die technische Anbindung von FireCloud Total Access basiert auf WireGuard VPN was gegenüber klassischen VPN-Protokollen wie SSL oder IPsec viele Vorteile bietet: Es ist schlanker, effizienter und deutlich schneller. Durch sein modernes Kryptografie-Design reduziert es Overhead und verbessert die Performance, besonders auf mobilen Geräten. Zudem ist die Konfiguration einfacher, da es weniger komplexe Einstellungen benötigt. Im Vergleich zu IPsec und SSL-VPN (z. B. OpenVPN) verbraucht WireGuard weniger CPU-Ressourcen und bietet eine stabilere Verbindung, selbst bei Netzwerkwechseln oder Roaming.

Das erwartet Sie in der Webinaraufzeichnung:

  • Warum VPN für hybride Arbeitswelten an Grenzen stößt
  • Welche Vorteile SASE und FireCloud Total Access bieten
  • Wie FWaaS, SWG und ZTNA zusammenspielen
  • Live-Demo der Lösung

Weiterlesen »

BestPractices.live – Sichere und redundante Standortvernetzung per BOVPN und SD-Wan mit Firebox Appliances

In einer zunehmend vernetzten Unternehmenswelt spielen sichere und effiziente Standortverbindungen eine entscheidende Rolle. Wie WatchGuard Firebox Appliances dabei mit leistungsstarken VPN- und SD-WAN-Funktionen unterstützen, zeigt ein aktuelles Best-Practices-Webinar. Darin erklären WatchGuard-Experten, wie Cloud-managed und Local-managed Firebox Appliances effizient für Site-to-Site-Verbindungen eingesetzt werden können.

In dieser Webinaraufzeichnung erfahren Sie unter anderem:

  • Best Practices für ein belastbares und redundantes Netzwerk
  • Einfluss von SD-WAN auf BOVPN Verbindungen
  • Vorteile der Cloud-Verwaltung gegenüber der lokalen Verwaltung
  • Neue verfügbare Optionen für Cloud-verwaltete VPNs

Weiterlesen »

HOWTO: Home Zone Firewall-Ausnahmen im WatchGuard IPSEC VPN Client (NCP) am Beispiel eines Netzwerkdruckers

Im modernen Home-Office ist der sichere und zugleich komfortable Zugriff auf Unternehmensressourcen ein entscheidender Faktor für effizientes Arbeiten. Doch genau hier entsteht oft ein Zielkonflikt: Während der VPN-Tunnel eine geschützte Verbindung zum Firmennetzwerk herstellt, wird dadurch häufig der Zugriff auf lokale Geräte – wie Drucker oder NAS-Systeme – blockiert.

Der Premium IPSec VPN-Client von WatchGuard (by NCP) wurde bereits im Artikel >> HOWTO: WatchGuard IPSec Mobile VPN Client by NCP – Jetzt auch mit IKEv2 Support ausführlich vorgestellt (Bitte vorab lesen!). In diesem Beitrag knüpfen wir daran an und zeigen am praktischen Beispiel, wie sich mithilfe der Home Zone Funktion gezielt Firewall-Ausnahmen konfigurieren lassen. Die Home Zone Funktion wurde speziell für das Arbeiten im Home-Office entwickelt und bietet eine intelligente Lösung, um die Sicherheit der Unternehmenskommunikation über den VPN-Tunnel zu gewährleisten, während gleichzeitig der komfortable Zugriff auf lokale Heimnetzwerkgeräte wie Drucker oder Scanner möglich ist.

Am Beispiel eines Netzwerkdruckers zeigen wir Schritt für Schritt, wie Sie diese Funktion optimal einrichten, um auch bei aktivem IKEv2 VPN-Tunnel (Full-Tunnel) sicher und effizient im Home-Office zu arbeiten.

Weiterlesen »

HOWTO: NCP Silent-Installation / Rollout via GPO / MVLS

Der Premium IPSec VPN-Client von WatchGuard (by NCP) wurde im folgenden Artikel näher beschrieben (bitte vorab lesen): >> HOWTO: WatchGuard IPSec Mobile VPN Client by NCP – Jetzt auch mit IKEv2 Support.

Es gab mehrere Rückfragen zur Silent-Installation und zum automatischen Deployment des VPN-Clients. WatchGuard selbst hat die Silent-Installation im Help Center dokumentiert: >> Configure the IPSec Mobile VPN Client for Mobile VPN with IKEv2.

Im Folgenden beschreibe ich die Silent-Installation detaillierter und gebe praxisnahe Anregungen für ein automatisiertes Deployment. Weiterlesen »

BestPractices.live – Abwehr von Brute-Force-Aktivitäten mit VPN

Im vergangenen Jahr haben Brute-Force-Angriffe auf VPN-Verbindungen deutlich zugenommen – und stellen inzwischen eine ernsthafte Bedrohung für Unternehmen jeder Größe dar.

In dieser Webinaraufzeichnung erfahren Sie, wie diese Angriffe ablaufen, worauf Sie achten müssen und welche konkreten Maßnahmen Sie ergreifen können, um Ihr Unternehmen effektiv zu schützen. Zu den wichtigsten Themen gehören:

  • Wichtige Protokollaktivitäten bei der Arbeit mit WatchGuard-Produkten
  • So blockieren Sie Brute-Force-Quellen mithilfe der Firebox-Dienste
  • Erkennung und Abwehr von Angriffen durch den Einsatz von ThreatSync

Weiterlesen »

BestPractices.live – FireCloud Internet Access

Die Arbeitswelt hat sich verändert – Remote- und Hybridmodelle sind längst zum Alltag geworden. Doch mit dieser Flexibilität geht auch ein Sicherheitsrisiko einher: Mitarbeitende außerhalb des Unternehmensnetzwerks sind oft weniger geschützt als im Büro. Genau hier setzt FireCloud Internet Access, die neue Firewall-as-a-Service (FWaaS)-Lösung von WatchGuard, an.

In der Webinaraufzeichnung erfahren Sie, wie FireCloud Internet Access moderne Netzwerksicherheit auf SASE-Basis bereitstellt – mit denselben leistungsstarken Sicherheitsdiensten wie die Firebox, jedoch speziell für dezentrale und hybride Arbeitsumgebungen konzipiert. Dabei geht es u.a. um folgende Inhalte:

  • Schritt-für-Schritt: So richten Sie FireCloud Internet Access ein
  • Live-Demo: Überblick über integrierte Sicherheitsfunktionen und Berichte
  • Bonus: Wie das integrierte Zertifikat die HTTPS-Inspektion vereinfacht

Weitere Informationen bei uns im Blog unter >> Neues Produkt: WatchGuard FireCloud Internet Access.

Weiterlesen »

HOWTO: WatchGuard IPSec Mobile VPN Client by NCP – Jetzt auch mit IKEv2 Support

WatchGuard Firewalls ermöglichen verschiedene Optionen für den mobilen VPN-Zugriff. Der SSLVPN auf OpenVPN-Basis ist besonders benutzerfreundlich und erfordert keine zusätzlichen Lizenzen – er ist daher wahrscheinlich die am häufigsten genutzte Lösung. IKEv2 ist bereits in Windows integriert und bietet eine spürbar bessere Performance als SSLVPN – entsprechend gewinnt es zunehmend an Bedeutung.

WatchGuard bietet für das Protokoll IKEv1/IPSEC Mobile-VPN (Legacy) schon seit langem einen Premium-Client (by NCP) zum Kauf an (WatchGuard IPSec Client bei uns im Shop). Seit dem 7. November 2024 kann der kostenpflichtige Client nun auch über das moderne IKEv2-Protokoll kommunizieren. Der NCP-Client bietet im Vergleich zur integrierten Windows-VPN-Lösung eine Vielzahl an Vorteilen. Ob sich der Aufpreis lohnt, hängt vom individuellen Anwendungsfall ab. Eine kostenlose 30-Tage Trial-Version kann unverbindlich getestet werden. Sprechen Sie uns dazu gerne an.

In diesem Blog-Artikel geht es darum, wie Sie mit dem WatchGuard IPSec Mobile VPN Client (NCP) eine sichere, leistungsstarke und flexible IKEv2-VPN-Verbindung für mobile Arbeitsplätze einrichten können – inklusive Start-Before-Logon und Netzwerk-Isolation.

Weiterlesen »