Category Archives: Technischer Blog

Probleme mit Zertifikaten und HTTPS Deep Inspection nach Firmware Update

Mit dem neuesten Firmware-Update v2026.4 / v12.12.4 / v12.5.22 vom 28. Oktober hat WatchGuard mehrere kritische Sicherheitslücken geschlossen! Allerdings berichten nach dem Firmware-Update vereinzelte Kunden, dass die HTTPS Content Inspection / Deep Inspection nicht mehr funktioniert!

Ursache

Der Fehler deutete von Anfang an auf ein Problem mit den Sicherheitszertifikaten hin, was WatchGuard inzwischen in einem Support-Case offiziell bestätigt hat:

Im neuen Firmware-Release wurden die zugrundeliegenden kryptografischen Bibliotheken modernisiert, um strengere Sicherheitsstandards zu erzwingen. Wenn als Proxy Authority oder als Proxy Server Zertifikat noch ein älteres Zertifikat mit einer unzureichenden Schlüssellänge von beispielsweise 1024 Bit verwendet wird, verweigert die neue Firmware aus Sicherheitsgründen den Dienst.

Das Problem betrifft:

  • Die ausgehende HTTPS Deep Inspection beim Surfen der Clients.
  • Die eingehende Kommunikation zu internen Servern, sofern dort das betroffene Proxy-Server-Zertifikat zum Einsatz kommt.
Weiterlesen »

HOWTO: WatchGuard FireCloud mit Entra ID als Identitätsanbieter

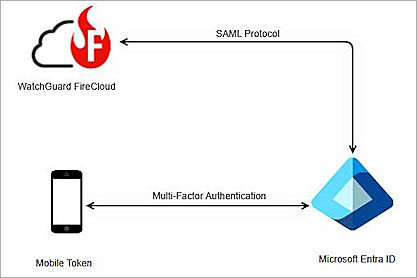
In diesem Blog-Artikel zeigen wir Schritt für Schritt, wie die Anmeldung an der WatchGuard FireCloud mithilfe von Microsoft Entra ID als Identitätsanbieter (Identity Provider, IdP) eingerichtet werden kann. Durch die Integration von Entra ID lässt sich die Authentifizierung zentral über die bestehende Microsoft-Identitätsplattform verwalten. Dadurch können vorhandene Benutzerkonten und Authentifizierungsrichtlinien genutzt werden, um den Zugriff auf die FireCloud zu steuern.

Die folgende Abbildung zeigt den Datenaustausch zwischen der WatchGuard FireCloud und Microsoft Entra ID während des Anmeldevorgangs:

Weiterlesen »

HOWTO: Passkey als Authentifizierung in AuthPoint nutzen

In diesem Blog-Artikel wird beschrieben, wie Sie die Anmeldung an der WatchGuard FireCloud mittels Passkey absichern können. Das Prinzip ist für alle AuthPoint-Ressourcen das Gleiche, für die Passkey unterstützt wird.

Passkeys werden digital auf einem Gerät, beispielsweise einem Mobiltelefon, Laptop oder Fido2-Key, gespeichert und ersetzen das Passwort bei der Anmeldung. Der Passkey liegt verschlüsselt auf den Geräten und kann so nicht kompromittiert werden.

In diesem Howto wird vorausgesetzt, das AuthPoint schon konfiguriert ist und die Anmeldung an der FireCloud mit anderen Authentifizierungsmethoden funktioniert. Weiterlesen »

HOWTO: Dynamische Aliase auf der WatchGuard Firebox

Mit der Fireware v2026.4 führt WatchGuard die Möglichkeit ein, eigene dynamische Aliase zu konfigurieren. Bereits mit dem Microsoft-365-Alias hat WatchGuard in der Vergangenheit gezeigt, welche erhebliche Arbeitserleichterung dynamische Aliase bieten können. Microsoft-Adressen bleiben dadurch automatisch aktuell, ohne dass eine manuelle Pflege erforderlich ist. Weitere Informationen hierzu finden Sie in unserem Blog-Artikel >> Neuer Microsoft365-Alias in der Firebox ab Firmware v12.10.

Mit der neuen Funktion können nun auch eigene dynamische Aliase erstellt und für unterschiedliche Anwendungsfälle eingesetzt werden. In diesem Blog-Artikel zeigen wir Schritt-für-Schritt welche Möglichkeiten sich dadurch ergeben und wie Sie eigene dynamische Aliase konfigurieren können.

Hinweis: Die Firmware-Version 2026.4 befindet sich aktuell noch im BETA Status.

Weiterlesen »

HOWTO: Let’s Encrypt – automatisiertes Zertifikatsmanagement auf der Firebox

In Zeiten immer kürzer laufender TLS-Zertifikate hat WatchGuard auf einen großen Wunsch der Community reagiert und ein automatisiertes Zertifikatsmanagement mit Let’s Encrypt implementiert. Die Firebox kann dabei nicht nur die Zertifikate anfordern und installieren, sondern übernimmt auch deren automatische Verlängerung. Damit entfällt ein wesentlicher Teil des manuellen Aufwands bei der Zertifikatsverwaltung.

Zum Zeitpunkt der Erstellung dieses Artikels befindet sich die Funktion noch im Beta-Status. Die nachfolgenden Schritte sind daher vor allem als erster Einblick und Ausblick auf die Möglichkeiten des Features zu verstehen.

In diesem Artikel zeigen wir anhand einer Testumgebung, wie sich Let’s Encrypt auf der Firebox einrichten lässt, welche Voraussetzungen dafür erforderlich sind und welche Punkte bei der Konfiguration zu beachten sind.

Hinweis: Wenn auch Sie bei WatchGuard Features mitwirken wollen, sollten Sie einen Blick auf die Funktion „Give Feedback“ werfen: https://www.boc.de/watchguard-info-portal/2025/04/neues-feature-give-feedback-gestalten-sie-watchguards-zukunft-aktiv-mit/

Weiterlesen »

HOWTO: Manage Compliance in WatchGuard CloudDR

Cybersecurity und Compliance gehören heute untrennbar zusammen. Unternehmen müssen nicht nur ihre IT-Systeme vor Angriffen schützen, sondern zunehmend auch nachweisen können, dass Sicherheitsanforderungen, Branchenstandards und gesetzliche Vorgaben eingehalten werden.

Genau hier setzt WatchGuard Cloud Detection and Response (CloudDR) an. Mit der integrierten Compliance-Funktion können Unternehmen die Sicherheitslage ihrer Cloud-Umgebungen anhand verschiedener Compliance-Frameworks überprüfen, Schwachstellen erkennen und konkrete Maßnahmen zur Verbesserung ableiten.

Besonders interessant: WatchGuard hat die unterstützten Compliance-Richtlinien kürzlich um 20 neue Frameworks erweitert. Dazu gehören unter anderem aktuelle Anforderungen wie NIS2, DORA, GDPR, der EU AI Act und Cyber Essentials. Damit steht eine deutlich größere Auswahl zur Verfügung, um unterschiedliche regulatorische Anforderungen und Sicherheitsstandards in CloudDR abzubilden. Eine vollständige Liste der Frameworks finden Sie im WatchGuard Help Center unter >> Compliance Frameworks in CloudDR.

In diesem Blogartikel zeigen wir kurz und praxisnah, wie Sie Compliance in WatchGuard CloudDR einrichten und nutzen. Sie erfahren, wie Sie ein Framework aktivieren, den Compliance-Status prüfen und bei Abweichungen bis zu den einzelnen Regeln und betroffenen Anwendungen gehen.

Weiterlesen »

HOWTO: Umgang mit geblockten Elementen durch den Lock-Mode (Zero-Trust Application Service)

Gilt für WatchGuard Endpoint Security Elite (vormals Advanced EPDR), Security 360 (vormals EPDR), WatchGuard EDR sowie die ehemalige Panda-Produktwelt (AD360 & Co.).

Der nachfolgende Artikel zeigt, wie mit durch den Lock-Mode blockierten Elementen im Arbeitsalltag umgegangen werden kann und stellt praxisnahe Lösungen für typische Herausforderungen vor.

1. Was ist der Zero-Trust Application Service?

Der Zero-Trust-Application Service (oftmals abgekürzt als ZTAS) ist ein KI-gestützter Cloud-Dienst, der dafür sorgt, dass keine unbekannte Software auf Ihren Endgeräten ausgeführt werden darf, bis sie von WatchGuard als absolut sicher eingestuft wurde.

Das Prinzip: Erst prüfen, dann ausführen (Zero Trust)!

Die detaillierte Erläuterung zum ZTAS finden Sie in folgendem Blog-Artikel und sollte vorab unbedingt gelesen werden: HOWTO: Funktionsweise und Vorteile des Zero-Trust Application Services von WatchGuard Endpoint Security.

Weiterlesen »

HOWTO: Funktionsweise und Vorteile des Zero-Trust Application Services von WatchGuard Endpoint Security

Gilt für WatchGuard Endpoint Security Elite (vormals Advanced EPDR), Security 360 (vormals EPDR), WatchGuard EDR sowie die ehemalige Panda-Produktwelt (AD360 & Co.).

Moderne Cyberangriffe nutzen zunehmend bislang unbekannte Schadsoftware, Zero-Day-Exploits und ausgefeilte Angriffstechniken, die klassische signaturbasierte Sicherheitslösungen vor Herausforderungen stellen. Genau hier setzt der Zero-Trust Application Service (ZTAS) von WatchGuard an.

In diesem Artikel erläutern wir die Funktionsweise des Dienstes, die verschiedenen Betriebsmodi, die Vorteile gegenüber klassischen Antivirenlösungen sowie unsere Empfehlungen für den produktiven Einsatz.

1. Was ist der Zero-Trust Application Service?

Der Zero-Trust-Application Service (oftmals abgekürzt als ZTAS) ist die zentrale Sicherheitsfunktion in den fortschrittlichen Endpoint-Sicherheitslösungen von WatchGuard (nur enthalten in WatchGuard Endpoint Security Elite, WatchGuard Endpoint Security 360 sowie in WatchGuard EDR).

Kurz gesagt: Es handelt sich dabei um einen KI-gestützten Cloud-Dienst, der dafür sorgt, dass keine unbekannte Software auf Ihren Endgeräten ausgeführt werden darf, bis sie von WatchGuard als absolut sicher eingestuft wurde.

Das Prinzip: Erst prüfen, dann ausführen (Zero Trust)! Weiterlesen »

Aliase umbenennen im Policy Manager 2026.3 – und weitere Verbesserungen

Es geschehen noch Zeichen und Wunder – einige lang ersehnte und längst überfällige Features wurden im WSM/Policy Manager implementiert.

Aus den Release Notes der Fireware v2026.3 (die Firmware ist aktuell nur für die Boxen M4850/M5850/M6850 verfügbar; der Policy Manager
kann jedoch wie immer für jede Hardware (und natürlich auch für alle älteren Releases) verwendet werden. Sonderfälle siehe unten.

Enhancements in Fireware v2026.3

WSM

  • You can now rename existing aliases. [FBX-3861, FBX-27268]
  • A Not Used label now appears on aliases not used by any policy. [FBX-4375, FBX-32247]
  • The Enhanced text box in the Comments section of policy properties now supports ASCII characters and a maximum length of 512 characters. [FBX-4494, FBX-30354]
  • The Find Policies dialog box in Policy Manager now enables you to search by Name, Type, and Comment. [FBX-15249, FBX-32117]

Weiterlesen »