Category Archives: HOWTO-Artikel

HOWTO: WatchGuard FireCloud mit Entra ID als Identitätsanbieter

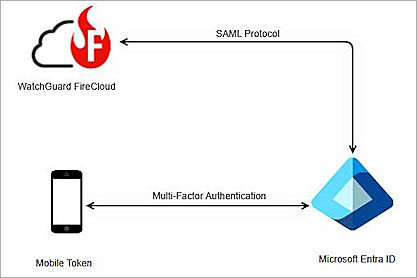
In diesem Blog-Artikel zeigen wir Schritt für Schritt, wie die Anmeldung an der WatchGuard FireCloud mithilfe von Microsoft Entra ID als Identitätsanbieter (Identity Provider, IdP) eingerichtet werden kann. Durch die Integration von Entra ID lässt sich die Authentifizierung zentral über die bestehende Microsoft-Identitätsplattform verwalten. Dadurch können vorhandene Benutzerkonten und Authentifizierungsrichtlinien genutzt werden, um den Zugriff auf die FireCloud zu steuern.

Die folgende Abbildung zeigt den Datenaustausch zwischen der WatchGuard FireCloud und Microsoft Entra ID während des Anmeldevorgangs:
Weiterlesen »

HOWTO: Passkey als Authentifizierung in AuthPoint nutzen

In diesem Blog-Artikel wird beschrieben, wie Sie die Anmeldung an der WatchGuard FireCloud mittels Passkey absichern können. Das Prinzip ist für alle AuthPoint-Ressourcen das Gleiche, für die Passkey unterstützt wird.

Passkeys werden digital auf einem Gerät, beispielsweise einem Mobiltelefon, Laptop oder Fido2-Key, gespeichert und ersetzen das Passwort bei der Anmeldung. Der Passkey liegt verschlüsselt auf den Geräten und kann so nicht kompromittiert werden.

In diesem Howto wird vorausgesetzt, das AuthPoint schon konfiguriert ist und die Anmeldung an der FireCloud mit anderen Authentifizierungsmethoden funktioniert. Weiterlesen »

HOWTO: Dynamische Aliase auf der WatchGuard Firebox

Mit der Fireware v2026.4 führt WatchGuard die Möglichkeit ein, eigene dynamische Aliase zu konfigurieren. Bereits mit dem Microsoft-365-Alias hat WatchGuard in der Vergangenheit gezeigt, welche erhebliche Arbeitserleichterung dynamische Aliase bieten können. Microsoft-Adressen bleiben dadurch automatisch aktuell, ohne dass eine manuelle Pflege erforderlich ist. Weitere Informationen hierzu finden Sie in unserem Blog-Artikel >> Neuer Microsoft365-Alias in der Firebox ab Firmware v12.10.

Mit der neuen Funktion können nun auch eigene dynamische Aliase erstellt und für unterschiedliche Anwendungsfälle eingesetzt werden. In diesem Blog-Artikel zeigen wir Schritt-für-Schritt welche Möglichkeiten sich dadurch ergeben und wie Sie eigene dynamische Aliase konfigurieren können.

Hinweis: Die Firmware-Version 2026.4 befindet sich aktuell noch im BETA Status.

Weiterlesen »

HOWTO: Let’s Encrypt – automatisiertes Zertifikatsmanagement auf der Firebox

In Zeiten immer kürzer laufender TLS-Zertifikate hat WatchGuard auf einen großen Wunsch der Community reagiert und ein automatisiertes Zertifikatsmanagement mit Let’s Encrypt implementiert. Die Firebox kann dabei nicht nur die Zertifikate anfordern und installieren, sondern übernimmt auch deren automatische Verlängerung. Damit entfällt ein wesentlicher Teil des manuellen Aufwands bei der Zertifikatsverwaltung.

Zum Zeitpunkt der Erstellung dieses Artikels befindet sich die Funktion noch im Beta-Status. Die nachfolgenden Schritte sind daher vor allem als erster Einblick und Ausblick auf die Möglichkeiten des Features zu verstehen.
Seit dem 3. November ist Let’s Encrypt als „Final“ in die Firmware v2026.4 eingeflossen.

In diesem Artikel zeigen wir anhand einer Testumgebung, wie sich Let’s Encrypt auf der Firebox einrichten lässt, welche Voraussetzungen dafür erforderlich sind und welche Punkte bei der Konfiguration zu beachten sind.

Hinweis: Wenn auch Sie bei WatchGuard Features mitwirken wollen, sollten Sie einen Blick auf die Funktion „Give Feedback“ werfen: https://www.boc.de/watchguard-info-portal/2025/04/neues-feature-give-feedback-gestalten-sie-watchguards-zukunft-aktiv-mit/

Weiterlesen »

HOWTO: Manage Compliance in WatchGuard CloudDR

Cybersecurity und Compliance gehören heute untrennbar zusammen. Unternehmen müssen nicht nur ihre IT-Systeme vor Angriffen schützen, sondern zunehmend auch nachweisen können, dass Sicherheitsanforderungen, Branchenstandards und gesetzliche Vorgaben eingehalten werden.

Genau hier setzt WatchGuard Cloud Detection and Response (CloudDR) an. Mit der integrierten Compliance-Funktion können Unternehmen die Sicherheitslage ihrer Cloud-Umgebungen anhand verschiedener Compliance-Frameworks überprüfen, Schwachstellen erkennen und konkrete Maßnahmen zur Verbesserung ableiten.

Besonders interessant: WatchGuard hat die unterstützten Compliance-Richtlinien kürzlich um 20 neue Frameworks erweitert. Dazu gehören unter anderem aktuelle Anforderungen wie NIS2, DORA, GDPR, der EU AI Act und Cyber Essentials. Damit steht eine deutlich größere Auswahl zur Verfügung, um unterschiedliche regulatorische Anforderungen und Sicherheitsstandards in CloudDR abzubilden. Eine vollständige Liste der Frameworks finden Sie im WatchGuard Help Center unter >> Compliance Frameworks in CloudDR.

In diesem Blogartikel zeigen wir kurz und praxisnah, wie Sie Compliance in WatchGuard CloudDR einrichten und nutzen. Sie erfahren, wie Sie ein Framework aktivieren, den Compliance-Status prüfen und bei Abweichungen bis zu den einzelnen Regeln und betroffenen Anwendungen gehen.

Weiterlesen »

HOWTO: Umgang mit geblockten Elementen durch den Lock-Mode (Zero-Trust Application Service)

Gilt für WatchGuard Endpoint Security Elite (vormals Advanced EPDR), Security 360 (vormals EPDR), WatchGuard EDR sowie die ehemalige Panda-Produktwelt (AD360 & Co.).

Der nachfolgende Artikel zeigt, wie mit durch den Lock-Mode blockierten Elementen im Arbeitsalltag umgegangen werden kann und stellt praxisnahe Lösungen für typische Herausforderungen vor.

1. Was ist der Zero-Trust Application Service?

Der Zero-Trust-Application Service (oftmals abgekürzt als ZTAS) ist ein KI-gestützter Cloud-Dienst, der dafür sorgt, dass keine unbekannte Software auf Ihren Endgeräten ausgeführt werden darf, bis sie von WatchGuard als absolut sicher eingestuft wurde.

Das Prinzip: Erst prüfen, dann ausführen (Zero Trust)!

Die detaillierte Erläuterung zum ZTAS finden Sie in folgendem Blog-Artikel und sollte vorab unbedingt gelesen werden: HOWTO: Funktionsweise und Vorteile des Zero-Trust Application Services von WatchGuard Endpoint Security.

Weiterlesen »

HOWTO: Funktionsweise und Vorteile des Zero-Trust Application Services von WatchGuard Endpoint Security

Gilt für WatchGuard Endpoint Security Elite (vormals Advanced EPDR), Security 360 (vormals EPDR), WatchGuard EDR sowie die ehemalige Panda-Produktwelt (AD360 & Co.).

Moderne Cyberangriffe nutzen zunehmend bislang unbekannte Schadsoftware, Zero-Day-Exploits und ausgefeilte Angriffstechniken, die klassische signaturbasierte Sicherheitslösungen vor Herausforderungen stellen. Genau hier setzt der Zero-Trust Application Service (ZTAS) von WatchGuard an.

In diesem Artikel erläutern wir die Funktionsweise des Dienstes, die verschiedenen Betriebsmodi, die Vorteile gegenüber klassischen Antivirenlösungen sowie unsere Empfehlungen für den produktiven Einsatz.

1. Was ist der Zero-Trust Application Service?

Der Zero-Trust-Application Service (oftmals abgekürzt als ZTAS) ist die zentrale Sicherheitsfunktion in den fortschrittlichen Endpoint-Sicherheitslösungen von WatchGuard (nur enthalten in WatchGuard Endpoint Security Elite, WatchGuard Endpoint Security 360 sowie in WatchGuard EDR).

Kurz gesagt: Es handelt sich dabei um einen KI-gestützten Cloud-Dienst, der dafür sorgt, dass keine unbekannte Software auf Ihren Endgeräten ausgeführt werden darf, bis sie von WatchGuard als absolut sicher eingestuft wurde.

Das Prinzip: Erst prüfen, dann ausführen (Zero Trust)! Weiterlesen »

HOWTO: WatchGuard ThreatSync+ NDR Collection Agent installieren – Anleitung für Ubuntu, NetFlow & sFlow

Was ist der WatchGuard ThreatSync+ Collection Agent?

WatchGuard ThreatSync+ NDR ist eine cloudbasierte Lösung zur Netzwerküberwachung und Bedrohungserkennung. Mithilfe von KI-gestützter Analyse wird der Netzwerkverkehr kontinuierlich überwacht, ausgewertet und übersichtlich visualisiert.

Dabei betrachtet das System nicht nur den Datenverkehr, der direkt über die Firewall läuft. Es unterstützt Unternehmen auch dabei, Netzwerkbereiche sichtbar zu machen, die von der Firewall allein nicht erfasst werden können. Dabei ist es auch zum ersten Mal in der Geschichte von WatchGuard möglich, die Switche in die Sicherheitsbetrachtung einzuschließen. Dafür werden Telemetriedaten verschiedener Netzwerkkomponenten benötigt.

Genau hier kommt der ThreatSync+ Collection Agent zum Einsatz. Dabei handelt es sich um einen Linux-Dienst, der über den WatchGuard Agent auf einem Ubuntu-Server installiert wird.
Der Collection Agent empfängt NetFlow-, sFlow- und DHCP-Daten von Switches, Routern und Firewalls im Netzwerk und übermittelt diese zur weiteren Verarbeitung an die WatchGuard Cloud.

In diesem Artikel zeigen wir Schritt für Schritt, wie Sie den WatchGuard ThreatSync+ NDR Collection Agent installieren und konfigurieren. Weiterlesen »

HOWTO: Blockieren von USB-Sticks via der Endpoint Gerätesteuerung

Gilt für WatchGuard Endpoint Security Elite (vormals Advanced EPDR), 360 (vormals EPDR), Basic (vormals EPP) sowie die ehemalige Panda Welt (AD360 & Co.).

ACHTUNG: Zum 1. April 2026 hat WatchGuard eine Umbenennung seines Endpoint-Security-Portfolios vorgenommen und somit das Portfolio übersichtlicher gestaltet und besser an aktuelle Anforderungen der IT-Sicherheit angepasst.

Die Gerätesteuerung (Device Control) ist ein zentrales Sicherheitsfeature von WatchGuard Endpoint Security. Sie dient dazu, das Risiko von Datenabfluss (Data Leakage) und das Einschleppen von Schadsoftware über physische Schnittstellen wie USB zu minimieren.

Die Gerätesteuerung (Windows Only) fungiert als Türsteher für Endpunkte. Sie überwacht den Bus-Typ und die Geräteklasse, sobald ein Medium angeschlossen wird. WatchGuard bedient sich hierbei am Windows Betriebssystem und liest die jeweiligen „Geräteinstanzpfade“ oder wenn diese nicht vorhanden sind die „Hardware IDs“ im Windows Geräte-Manager aus.

Es können verschiedene Gerätekategorien per Regeln festlegt werden.

Gerätekategorien Zugriffsregeln
Wechseldatenträger
  • Blockieren
  • Lesezugriff erlauben
  • Lese-und Schreibzugriff erlauben
  • AutoPlay aktivieren/deaktivieren
CD/DVD-Laufwerke (auch virtuelle Laufwerke)
Bluetooth-Geräte
  • Zulassen
  • Blockieren
Mobile Geräte
Imaging-Geräte
Modems

Der nachfolgende Artikel beschreibt das Whitelisting von USB-Geräten.

Weiterlesen »