HOWTO: WatchGuard DNSWatch Best Practice mit Fallback
WatchGuard DNSWatch ist ein cloud-basierter Dienst, der Filter auf DNS-Ebene hinzufügt, um potenziell gefährliche Verbindungen zu erkennen und zu blockieren und Netzwerke und Mitarbeiter vor schädlichen Angriffen zu schützen. WatchGuard-Analysten sichten alle wichtigen Warnungen und verfassen einen leicht verständlichen Bericht, der detaillierte Einblicke in potenzielle Infektionen gibt. Wenn der Angriff Phishing verwendet und ein Mitarbeiter auf den Link klickt, wird er von DNSWatch automatisch von der schädlichen Seite weggeleitet und erhält weitergehende Informationen zum Thema Phishing.
Problemstellung
Leider bietet nicht jedes DNSWatch-Szenario einen Fallback für externe DNS-Anfragen. Im Falle eines DNSWatch-Ausfalles werden externe DNS-Anfragen nicht mehr beantwortet.
Lösungsvorschlag
In diesem Blog-Artikel möchten wir ein ein Best-Practice-Szenario vorstellen, welches die Ausfallsicherheit in Verbindung mit DNSWatch gewährleistet. Weiterlesen
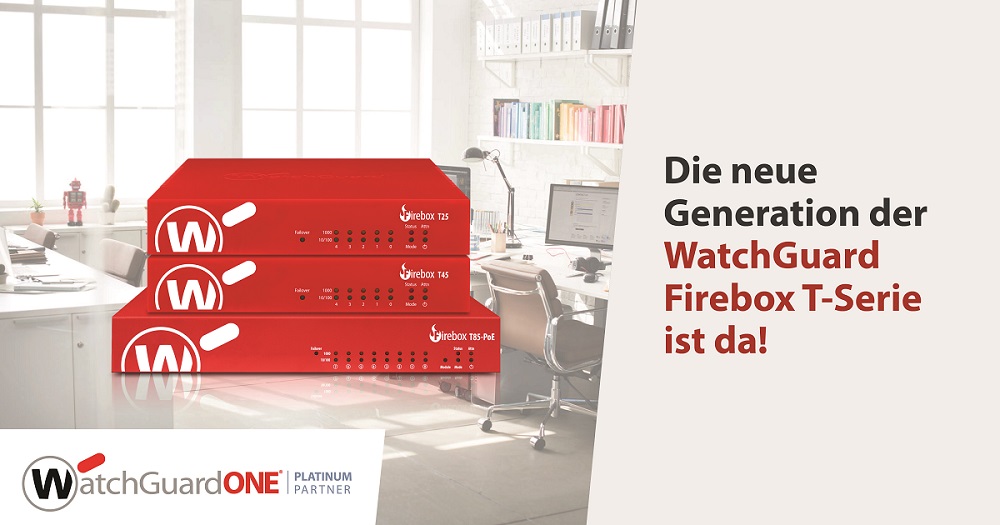 Die neuen WatchGuard Firebox-Modelle der T-Serie (T25/T25-W, T45/T45-PoE/T45-W-PoE, T85-PoE) bauen auf der Unified Security Platform-Architektur auf und sind an die WatchGuard Cloud angebunden. Dank höherem Datendurchsatz, höheren Verarbeitungsgeschwindigkeiten und erweitertem Arbeitsspeicher sind IT-Administratoren mit den neuen Modellen in der Lage Zweigstellen, einzelne Büros und extern angebundene Endgeräte zuverlässig vor komplexen und neu auftretenden Bedrohungen zu schützen. Gleichzeitig lässt sich der Verwaltungsaufwand und die Anforderungen an die Netzwerkkonfiguration minimieren.
