Wichtiges Sicherheitsupdate für WatchGuard Endpoint Security: CVE-2026-13043
Alle Tags (8.00.26.0012 CVE CVE-2026-13043 Endpoint Endpoint Security Schwachstelle Security Alert Sicherheitshinweis Sicherheitslücke v8.00.26.0012 WatchGuard-Endpoint)
WatchGuard hat eine neue Version von Windows Protection (v8.00.26.0012) veröffentlicht, die eine sicherheitsrelevante Schwachstelle (CVE-2026-13043) im Treiber PSKMAD.sys schließt.
Da wir diese Sicherheitslücke als wichtig und dringend einstufen, empfehlen wir Ihnen, das Update zeitnah auf allen betroffenen Systemen einzuspielen.
Was steckt hinter der Sicherheitslücke?
Die Schwachstelle CVE-2026-13043 ermöglicht es einem Angreifer, speziell präparierte IOCTL-Anfragen an den Treiber PSKMAD.sys zu senden. Dadurch könnte Speicher ausgelesen werden, der anderen Prozessen zugewiesen ist.
Mit der neuen Version Windows Protection v8.00.26.0012 wird diese Schwachstelle behoben.
Weitere Verbesserungen und Fehlerbehebungen
Neben dem wichtigen Security Fix enthält das aktuelle Update weitere Korrekturen:
- Blue-Screen-Abstürze behoben: Fehler durch den Treiber NNSPRV.sys nach dem Update auf v8.00.26.0011 sowie zufällige Abstürze auf Windows-11-ARM64-Systemen wurden behoben.
- SCCM-Installationen: Ein Problem, das die Installation großer MSI-Dateien über SCCM bzw. Microsoft Endpoint Configuration Manager verhinderte, wurde behoben.
- Windows Server 2022: Leistungsprobleme auf Systemen mit Windows Server 2022 wurden korrigiert.
- Patch Management: Ein erhöhter Bandbreitenverbrauch beim Herunterladen von Patches auf Systemen mit aktiviertem Patch Management wurde reduziert.
- Weitere Sicherheitskorrekturen: Auch die Agent-Versionen für Windows (v1.25.13.000), macOS (v1.17.21.0000) und Linux (v1.17.01.0000) beheben die Schwachstelle CVE-2026-57910.
- macOS Protection: Die Version v3.08.00.0003 behebt ein Problem mit übermäßigem Festplattenplatzverbrauch.
Eine vollständige Übersicht finden Sie in den >> Endpoint Security Release Notes.
Wichtiger Hinweis
Bei jedem Versionsupdate werden unter Umständen neue Sicherheitsfeatures wie z. B. Schutz vor Netzwerkangriffen (Release ab v4.40.00) in allen bestehenden Sicherheitseinstellungen (Profilen) scharfgeschaltet.
Bsp.: Beim Versionsupdate auf 4.40.00 kam das Feature “Anfällige Treiber”. Wir empfehlen deshalb in allen Sicherheitsprofilen den Betriebsmodus für neue Features auf „Prüfen“ zu stellen. Sollten nach einer kurzen Testphase keine False-Positives auftauchen, können die Einstellungen aus der Best-Practice-Tabelle übernommen werden (Siehe >> HOWTO: BOC Best Practices/Empfehlungen zu WatchGuard Advanced EPDR / EPDR bzw. >> HOWTO: BOC Best Practices/Empfehlungen zu WatchGuard EDR Core).
Update Vorgang
Unsere Best-Practice Blog-Artikel zu EDR-Core und WatchGuard Endpoint Security 360/Elite (ehemals (Advanced) EPDR) wurden ggfs. um die neuen Features erweitert. Wir empfehlen die Artikel vor einem Versionsupdate aufmerksam zu lesen.
Sobald eine neue Version verfügbar ist (Endpoint Security Upgrade Zeitplan) erscheint in der WatchGuard Cloud unter Endpoints rechts oben als Benachrichtigung eine rote 1 an der Glocke . Durch einen Klick auf „Konsolen-Upgrade jetzt durchführen“, können Sie sofort mit dem neuesten Release starten.
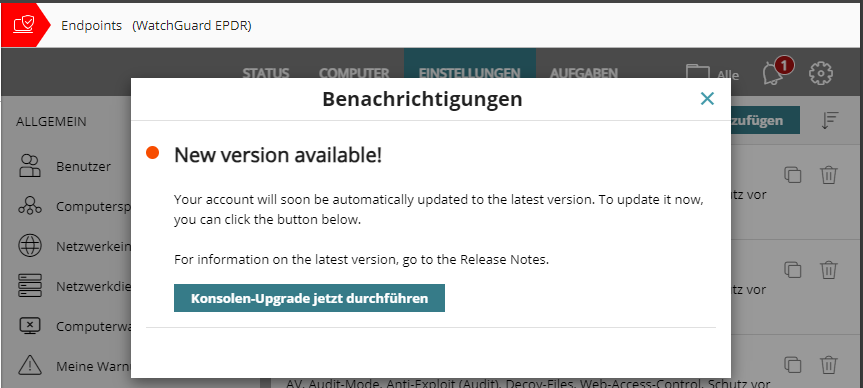
Zusätzlich empfehlen wir immer den kontrollierten Upgrade-Prozess. Weitere Informationen hierzu finden Sie unter >> HOWTO: WatchGuard Endpoint Security – Kontrollierter Upgrade-Prozess.

Das könnte Sie auch interessieren: