Tag Archives: Schwachstelle

PHP2Shell: Kritische PHP-Schwachstellen – was Unternehmen jetzt tun sollten

Zwei kritische Sicherheitslücken ermöglichen die Ausführung von Schadcode aus der Ferne. Unternehmen sollten ihre PHP-Systeme jetzt überprüfen.

Am 21. Oktober 2026 wurden zwei kritische PHP-Schwachstellen unter den Bezeichnungen CVE-2026-109618 und CVE-2026-109619 bekannt. Beide erreichen einen CVSS-Wert von 9,2 und können unter bestimmten Voraussetzungen die Ausführung von Schadcode aus der Ferne ermöglichen – ohne vorherige Authentifizierung.

Betroffen sein können insbesondere Webserver, Unternehmensportale und andere Anwendungen, die PHP verwenden. Für Unternehmen besteht daher Handlungsbedarf, auch wenn nicht jedes System gleichermaßen gefährdet ist.

Wie bewertet WatchGuard die Schwachstellen?

In der Sicherheitsmeldung WGSA-2026-0032 erklärt WatchGuard, dass nach der ersten Bewertung keine WatchGuard-Produkte betroffen sind. Gleichzeitig weist WatchGuard darauf hin, dass die Untersuchung fortgesetzt wird und die Sicherheitsmeldung bei neuen Erkenntnissen aktualisiert werden kann.

Das ist eine wichtige Information für Unternehmen, die WatchGuard-Lösungen einsetzen. Nach der derzeitigen Einschätzung besteht keine direkte Betroffenheit der WatchGuard-Produkte durch diese beiden PHP-Schwachstellen.

Allerdings bedeutet das nicht automatisch, dass die gesamte IT-Infrastruktur eines Unternehmens geschützt oder nicht betroffen ist. Eine WatchGuard-Firewall kann beispielsweise den Netzwerkverkehr kontrollieren, beseitigt aber keine Schwachstelle in einer verwundbaren PHP-Anwendung auf einem Webserver.

Was sollten Unternehmen jetzt tun?

Wir empfehlen folgende Maßnahmen:

  • PHP-Versionen prüfen: Finden Sie heraus, ob Ihre Server und Webanwendungen eine betroffene PHP-Version verwenden.
  • Sicherheitsupdates installieren: Bringen Sie betroffene Systeme möglichst schnell auf den neuesten sicheren Stand.
  • Zugriffe kontrollieren: Prüfen Sie, welche Ihrer Systeme aus dem Internet erreichbar sind und ob alle freigegebenen Zugriffe wirklich notwendig sind.
  • Firewall und Sicherheitsdienste kontrollieren: Stellen Sie sicher, dass Ihre WatchGuard-Firewall richtig konfiguriert ist und die verfügbaren Sicherheitsfunktionen genutzt werden.
  • Herstellerinformationen verfolgen: Beachten Sie weitere Aktualisierungen der WatchGuard-Sicherheitsmeldung.

Wichtig: Eine Firewall kann Angriffsversuche erschweren oder erkennen, ersetzt aber nicht das Update einer verwundbaren PHP-Installation.

Welche PHP-Versionen sind sicher?

PHP-Zweig Empfehlung
PHP 8.5 Update auf 8.5.12 oder neuer
PHP 8.4 Update auf 8.4.27 oder neuer
PHP 8.3 Update auf 8.3.36 oder neuer
PHP 8.2 Update auf 8.2.35 oder neuer
PHP 8.1, 8.0 und 7.4 Kein reguläres Update vom PHP-Projekt; verfügbare Korrekturen beim Hoster bzw. Distributor prüfen
PHP 7.3 und älter Keine Korrektur vom PHP-Projekt; ein Upgrade auf eine unterstützte PHP-Version dringend prüfen

Wichtiges Sicherheitsupdate für WatchGuard Endpoint Security: CVE-2026-13043

WatchGuard hat eine neue Version von Windows Protection (v8.00.26.0012) veröffentlicht, die eine sicherheitsrelevante Schwachstelle (CVE-2026-13043) im Treiber PSKMAD.sys schließt.

Da wir diese Sicherheitslücke als wichtig und dringend einstufen, empfehlen wir Ihnen, das Update zeitnah auf allen betroffenen Systemen einzuspielen. Weiterlesen »

Wichtiger Sicherheitshinweis: CVE-2026-86131, weitere CVEs sowie Update-Empfehlung

Mit dem neuen Fireware Release v2026.2.3 / v12.12.3 schließt WatchGuard folgende sicherheitsrelevante Schwachstellen, die alle Firebox-Modelle mit Fireware v12.x, v2025.1 bis einschließlich v2026.2.2 betreffen:

CVE-2026-18105, CVE-2026-13224, CVE-2026-90441, CVE-2026-86136, CVE-2026-86104, CVE-2026-86134, CVE-2026-86101, CVE-2026-86105, CVE-2026-86131, CVE-2026-13046, CVE-2026-81433, CVE-2026-86128, CVE-2026-18145, CVE-2026-86132, CVE-2026-86133

Weitere Informationen finden Sie im Blog-Artikel >> Fireware v2026.2.3 / v12.12.3 jetzt verfügbar oder unter https://psirt.watchguard.com.

Unsere Empfehlung: Aktualisieren Sie Ihre WatchGuard-Appliances zeitnah auf die aktuelle Fireware-Version, um das Risiko eines Angriffs oder Systemausfalls zu reduzieren.


Darüber hinaus sind auch WatchGuard Access Points (APs) und das AuthPoint Authentication Gateway von sicherheitsrelevanten Schwachstellen betroffen. Für die APs wurden CVE-2026-101891, CVE-2026-86102 (jeweils CVSS 9.3, kritisch) sowie CVE-2026-87969 veröffentlicht. Betroffen sind AP-Versionen bis einschließlich 3.4.7; behoben werden die Schwachstellen mit einem Update auf Version 3.4.8.

Das AuthPoint Authentication Gateway ist von CVE-2026-95676 betroffen. Betroffen sind Versionen 4.2.2 bis einschließlich 7.5.0. Die Schwachstelle wird durch ein Update auf Version 7.5.1 behoben.

Wir empfehlen, neben der Fireware-Version auch die Versionen Ihrer WatchGuard APs und des AuthPoint Authentication Gateway zu prüfen und betroffene Systeme zeitnah zu aktualisieren.

Weiterlesen »

Wichtiger Sicherheitshinweis: CVE-2026-13086, weitere CVEs sowie Update-Empfehlung

Mit dem neuen Fireware Release v2026.2.2 / v12.12.2 schließt WatchGuard folgende sicherheitsrelevante Schwachstellen, die alle Firebox-Modelle mit Fireware v12.x, v2025.1 bis einschließlich v2026.2.1 betreffen:

CVE-2026-13086, CVE-2026-19313, CVE-2026-19314, CVE-2026-19315, CVE-2026-19316, CVE-2026-19317,
CVE-2026-19318, CVE-2026-78008, CVE-2026-78009, CVE-2026-78010, CVE-2026-78011

Weitere Informationen finden Sie im Blog-Artikel >> Fireware v2026.2.2 / v12.12.2 jetzt verfügbar oder unter https://psirt.watchguard.com.

Unsere Empfehlung: Aktualisieren Sie Ihre WatchGuard-Appliances auf die aktuelle Fireware-Version, um das Risiko eines Angriffs oder Systemausfalls zu reduzieren.

Weiterlesen »

Wichtiger Sicherheitshinweis: CVE-2026-13368, weitere CVEs sowie Update-Empfehlung

Mit dem neuen Fireware Release v2026.2.1 / v12.12.1 schließt WatchGuard etliche sicherheitsrelevante Schwachstellen (u.a. CVE-2026-13368), die alle Firebox-Modelle mit Fireware v12.x, v2025.1 bis einschließlich v2026.2  betreffen.

Eine vollständige Liste der CVEs und Security Fixes finden Sie im Blog-Artikel >> Fireware v2026.2.1 / v12.12.1 jetzt verfügbar.

Unsere Empfehlung: Aktualisieren Sie Ihre WatchGuard-Appliances auf die aktuelle Fireware-Version, um das Risiko eines Angriffs oder Systemausfalls zu reduzieren.

Weiterlesen »

WatchGuard Agent Update 1.25.03.0000: Mehrere CVEs und Sicherheitslücken geschlossen

Mit dem neuen WatchGuard Agent für Windows 1.25.03.0000 schließt WatchGuard mehrere sicherheitsrelevante Schwachstellen (CVE-2026-41286, CVE-2026-41287, CVE-2026-41288, CVE-2026-6787 und CVE-2026-6788), die alle WatchGuard Agents für Windows bis einschließlich Version 1.25.02.0000 betreffen.

Die Sicherheitslücken ermöglichen unter anderem lokale Rechteausweitungen bis hin zu SYSTEM-Rechten sowie potenzielle Speicherfehler innerhalb des Discovery Services. Betroffen sind Windows-Systeme mit installiertem WatchGuard Agent.

Behobene Schwachstellen

  • CVE-2026-41286:
    Behebung einer Stack-basierten Buffer-Overflow-Schwachstelle im WatchGuard Agent Discovery Service unter Windows (Variante B). [WGSA-2026-00011]
  • CVE-2026-41287:
    Behebung einer Stack-basierten Buffer-Overflow-Schwachstelle im WatchGuard Agent Discovery Service unter Windows (Variante A). [WGSA-2026-00010]
  • CVE-2026-41288:
    Behebung einer fehlerhaften Rechtevergabe in der Patch-Management-Komponente des WatchGuard Agent unter Windows. [WGSA-2026-00012]
  • CVE-2026-6787, CVE-2026-6788:
    Behebung einer lokalen SYSTEM-Rechteausweitung im Single WatchGuard Agent. [WGSA-2026-00013]

Wichtiger Hinweis zum Update und unsere Empfehlung

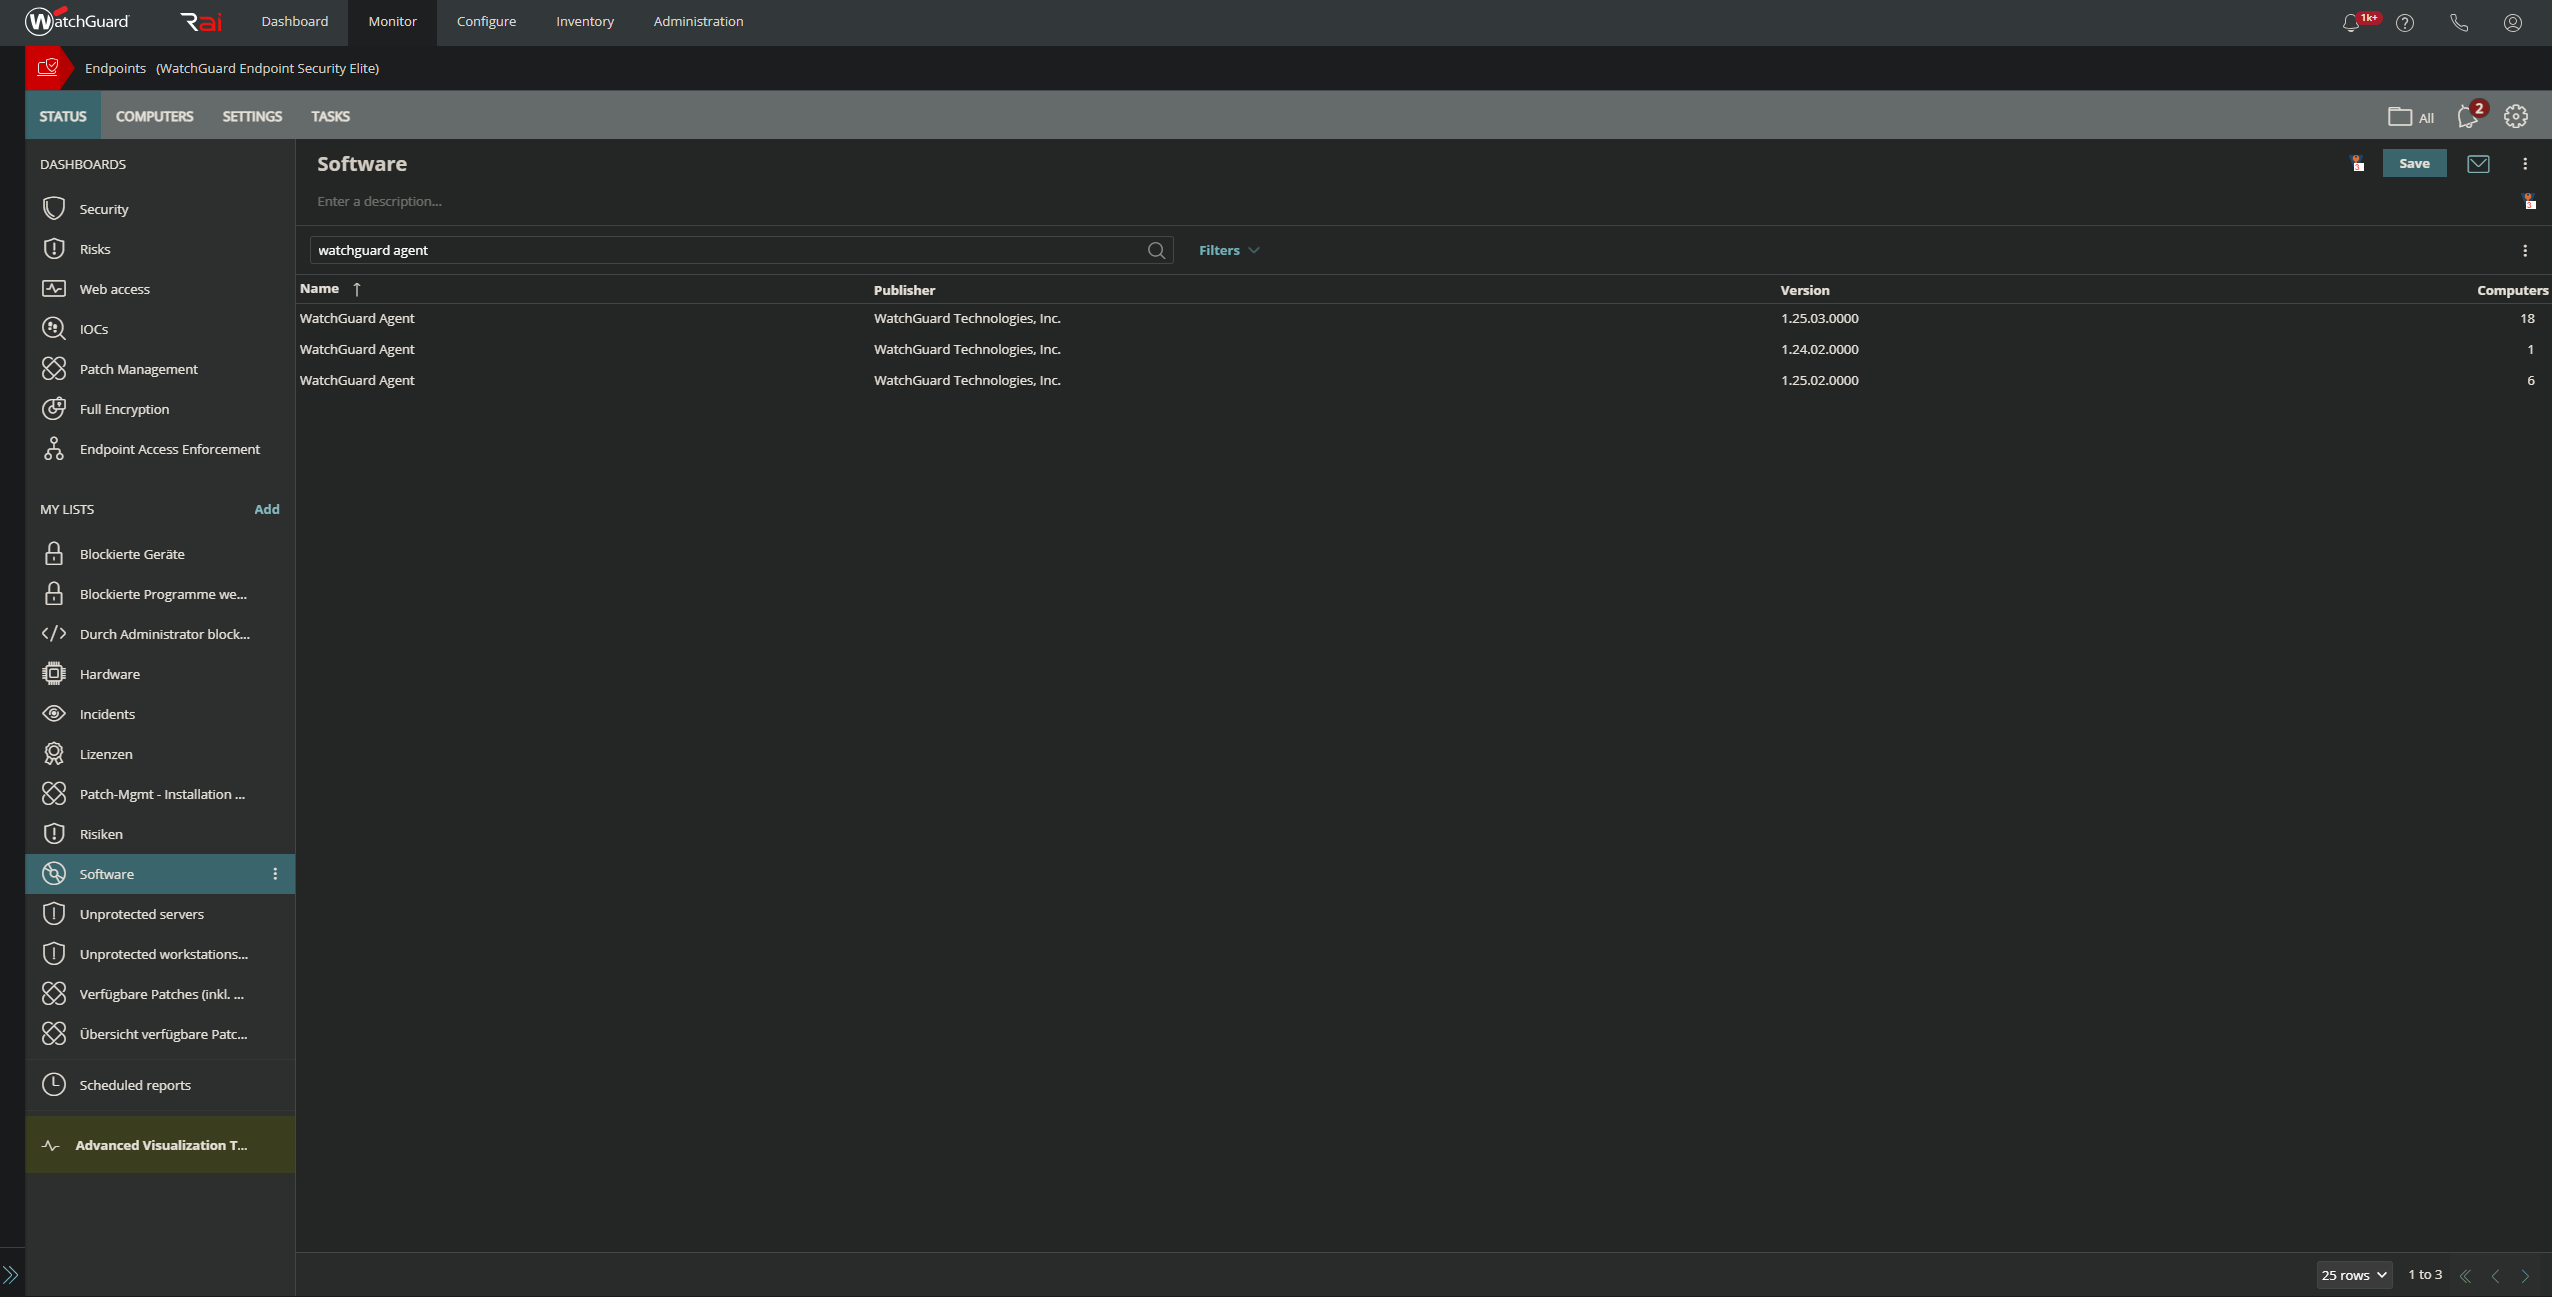
WatchGuard verteilt das Update im Regelfall automatisch über die bestehende Cloud- beziehungsweise RMM-Verwaltung. Dennoch empfehlen wir, die erfolgreiche Installation aktiv zu überprüfen – insbesondere bei offline befindlichen oder selten verbundenen Endgeräten. Administratoren sollten kontrollieren, ob auf allen verwalteten Windows-Systemen die neue Version 1.25.03.0000 installiert ist. Falls nicht, sollte zeitnah ein manuelles Update erfolgen, um die genannten Sicherheitslücken zu schließen und Risiken wie Angriffe, Rechteausweitungen oder Instabilitäten zu reduzieren.

Die installierte Agent-Version kann direkt in der WatchGuard-Konsole oder über die lokalen Agent-Informationen auf dem jeweiligen System überprüft werden:

Sicherheitshinweis: CVE-2026-4315, CVE-2026-4266 und Update-Empfehlung

Mit dem neuen Fireware Release v2026.2 / v12.12 / v12.5.18 schließt WatchGuard sicherheitsrelevante Schwachstellen (CVE-2026-4315 und CVE-2026-4266), die alle Firebox-Modelle mit Fireware v11.8 oder höher betreffen:

  • CVE-2026-4315:
    Behebung einer Cross-Site Request Forgery (CSRF)-Schwachstelle in der Fireware Web UI. [WGSA-2026-00006]
  • CVE-2026-4266:
    Behebung einer Sicherheitslücke bei der Deserialisierung im Access Portal. [WGSA-2026-00007]

Unsere Empfehlung: Aktualisieren Sie Ihre WatchGuard-Appliances auf die aktuelle Fireware-Version, um das Risiko eines Angriffs oder Systemausfalls zu reduzieren.

Weiterlesen »

Sicherheitshinweis: CVE-2026-3342, CVE-2026-3343, CVE-2026-3344 und Update-Empfehlung

Mit dem neuen Fireware Release v2026.1.2 / v12.11.8 / v12.5.17 schließt WatchGuard sicherheitsrelevante Schwachstellen (CVE-2026-3342, CVE-2026-3343, CVE-2026-3344), die alle Firebox-Modelle mit Fireware v12.0 oder höher betreffen:

  • CVE-2026-3342:
    Behebung einer authentifizierten Out-of-Bounds-Write-Schwachstelle im firewalld-Prozess. [WGSA-2026-00003]
  • CVE-2026-3343:
    Behebung einer Reflected Cross-Site-Scripting (XSS)-Schwachstelle in der Fireware Web UI. [WGSA-2026-00004]
  • CVE-2026-3344:
    Behebung einer Schwachstelle, die eine Umgehung der Systemintegritätsprüfung ermöglichte. [WGSA-2026-00005]

Unsere Empfehlung: Aktualisieren Sie Ihre WatchGuard-Appliances auf die aktuelle Fireware-Version, um das Risiko eines Angriffs oder Systemausfalls zu reduzieren.

Weiterlesen »

Wichtiger Sicherheitshinweis: Kritische LDAP-Schwachstelle (CVE-2026-1498) erfordert Fireware-Update

Mit dem neuen Fireware Release v2026.1 / v12.11.7 / v12.5.16 schließt WatchGuard eine kritische LDAP-Schwachstelle (CVE-2026-1498), die alle Firebox-Modelle mit Fireware v12.0 oder höher betrifft. Die Sicherheitslücke erlaubt es Angreifern ohne Anmeldung, LDAP-Daten auszulesen und sich unter bestimmten Umständen sogar als Benutzer anzumelden – durch manipulierte LDAP-Abfragen. Weitere Informationen im WatchGuard Advisory Center unter >> WatchGuard Firebox LDAP Injection (WGSA-2026-00001) .

Unsere klare Empfehlung: Aktualisieren Sie Ihre WatchGuard-Appliances umgehend auf die aktuelle Fireware-Version, um das Risiko eines Angriffs oder Systemausfalls signifikant zu reduzieren.

Kunden mit bestehendem Managed Security Services Vertrag müssen sich um nichts kümmern – unser Team kontaktiert Sie direkt und übernimmt die notwendigen Schritte für Sie. Genau in solchen Fällen zeigen sich die Vorteile unserer Managed Security Services: proaktive Betreuung, schnelle Reaktion und maximale Sicherheit ohne zusätzlichen Aufwand (>> Jetzt auf Managed Security mit BOC umsteigen!).

Für alle Kunden ohne Service-Vertrag gilt: Wie gewohnt stellen wir Ihnen qualifiziertes Material als „Hilfe zur Selbsthilfe“ bereit. Weiter unten in diesem Blog-Beitrag finden Sie einen HOWTO-Artikel, der Schritt für Schritt erklärt, wie Sie das Firmware-Upgrade selbst durchführen können.

Weiterlesen »

Wichtiges Sicherheitsupdate: CVE-2025-14733 und dringende Update-Empfehlung

Mit dem neuen Fireware Release v2026.1 / v12.11.7 / v12.5.16 schließt WatchGuard eine kritische Sicherheitslücke (CVE-2025-14733) im IKEv2-VPN-Dienst, die alle Firebox-Modelle und -Versionen betrifft. Die Lücke ermöglicht es nicht authentifizierten Angreifern aus der Ferne, beliebigen Code auszuführen. Laut WatchGuard wird die Schwachstelle bereits aktiv ausgenutzt. Weitere Informationen im WatchGuard Advisory Center unter >> WatchGuard Firebox iked Out of Bounds Write Vulnerability (WGSA-2025-00027) .

Update: Der obige Artikel wurde von WatchGuard am 29. Dez 2025 aktualisiert.

Unsere klare Empfehlung: Aktualisieren Sie Ihre WatchGuard-Appliances umgehend auf die aktuelle Fireware-Version, um das Risiko eines Angriffs oder Systemausfalls signifikant zu reduzieren.

Kunden mit bestehendem Managed Security Services Vertrag müssen sich um nichts kümmern – unser Team kontaktiert Sie direkt und übernimmt die notwendigen Schritte für Sie. Genau in solchen Fällen zeigen sich die Vorteile unserer Managed Security Services: proaktive Betreuung, schnelle Reaktion und maximale Sicherheit ohne zusätzlichen Aufwand (>> Jetzt auf Managed Security mit BOC umsteigen!).

Für alle Kunden ohne Service-Vertrag gilt: Wie gewohnt stellen wir Ihnen qualifiziertes Material als „Hilfe zur Selbsthilfe“ bereit. Weiter unten in diesem Blog-Beitrag finden Sie einen HOWTO-Artikel, der Schritt für Schritt erklärt, wie Sie das Firmware-Upgrade selbst durchführen können.

Weiterlesen »