HOWTO: WireGuard BOVPN zwischen zwei Fireboxen
Alle Tags (BOVPN Firebox IPsec IPsec-VPN Site-to-Site Standortvernetzung Tunnel VPN WireGuard)
Mit Fireware v2026.4 führt WatchGuard eine neue Möglichkeit zur sicheren Standortvernetzung ein: BOVPN over WireGuard. Damit lassen sich zwei räumlich getrennte Netzwerke über einen verschlüsselten Site-to-Site-VPN-Tunnel miteinander verbinden. Als technische Grundlage dient das moderne und vergleichsweise schlanke WireGuard-Protokoll.
Gegenüber klassischen IPsec-Verbindungen kommt WireGuard mit weniger Protokollparametern aus. Dadurch wird die Konfiguration übersichtlicher und der spätere Betrieb vereinfacht. Insbesondere bei der Fehlersuche kann die geringere Komplexität ein Vorteil sein.
In diesem Blog-Artikel wird die neue Methode zur Standortvernetzung (Site-to-Site) auf Grundlage des WireGuard-Protokolls beschrieben.
1. Voraussetzungen
- Eine der folgenden WatchGuard Fireboxen: T115, T125, T145, T175, T185, M295, M395, M495, M595, M695, M4850, M5850, M6850
- Fireware v2026.4 oder höher
- Der Tunnel kann aktuell nur zwischen zwei Fireboxen aufgebaut werden.
- Die virtuelle Firebox-V wird derzeit noch nicht unterstützt (Stand November 2026).
2. Konfiguration von Standort A
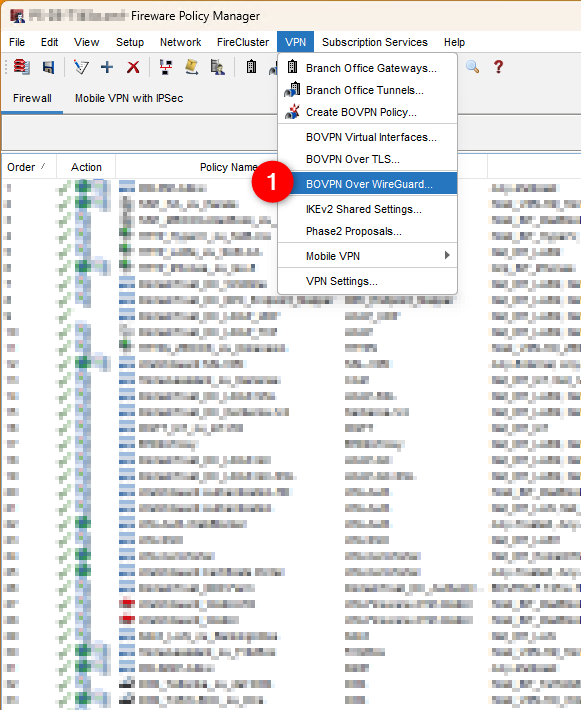
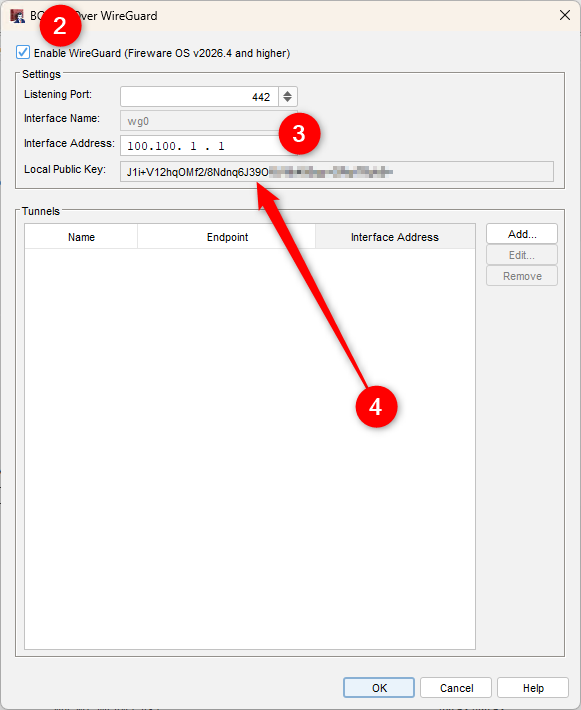
Die Konfiguration erfolgt über den neuen Menüpunkt VPN -> BOVPN Over WireGuard… (1). Zuerst muss der Haken bei „Enable WireGuard“ (2) gesetzt werden und anschließend eine Interface-Adresse definiert werden. Diese Adresse ist die virtuelle IP-Adresse des eigenen Standorts, die dem WireGuard-Tunnel-Interface zugewiesen wird (in diesem Beispiel 100.100.1.1 auf Interface wg0) (3).
Der Local Public Key (4) aus dem untersten Feld muss der Gegenstelle auf sicherem Weg zur Verfügung gestellt werden (nicht über eine ungesicherte E-Mail).
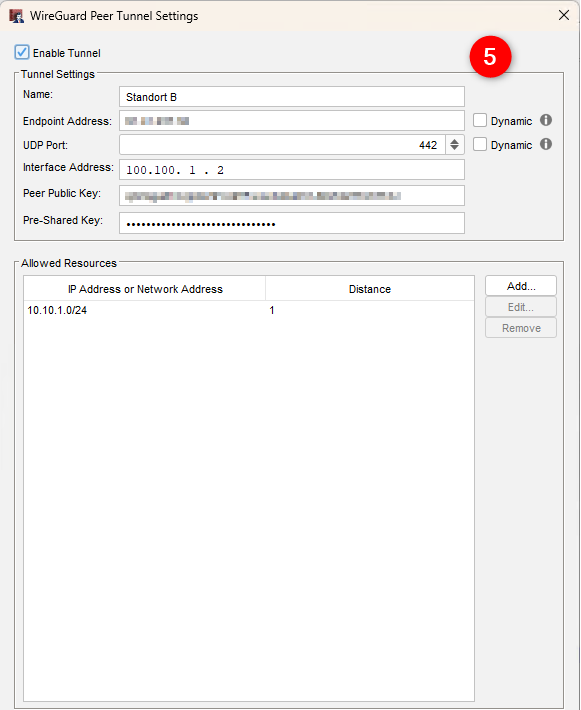
Der nächste Schritt ist die Konfiguration der Parameter für die Gegenstelle. Über die Schaltfläche „Add…“ werden die Informationen des Standorts auf der anderen Seite eingetragen (5):
- Name: in diesem Beispiel „Standort B“
- Endpoint Address: öffentliche IP-Adresse des Standorts B
- Interface Address: des Standorts B, in diesem Beispiel 100.100.1.2
- Peer Public Key: hier wird der lokale Schlüssel des Standorts B eingetragen (der auch auf gesichertem Weg empfangen wurde)
- Pre-Shard Key: Schlüssel der auf beiden Standorten gleich ist
- Allowed Resources: hier werden die Netze von Standort B definiert, die erreicht werden sollen (hier exemplarisch für 10.10.1.0/24)
3. Konfiguration von Standort B
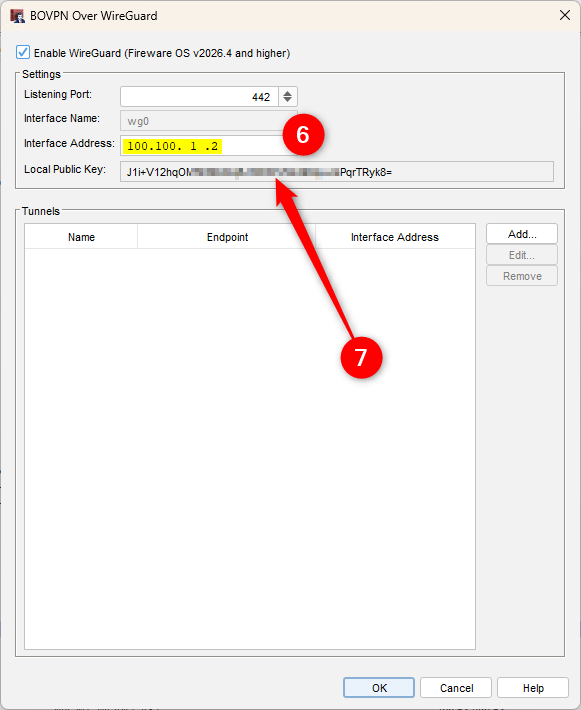
Die Konfiguration des zweiten Standorts erfolgt nach demselben Prinzip wie oben mit den entsprechenden Parametern:
- WireGuard Tunnel-Interface: 100.100.1.2 (6)
- Der Local Public Key aus dem untersten Feld muss der Gegenstelle auf sicherem Weg zur Verfügung gestellt werden (7) (nicht über eine ungesicherte E-Mail).
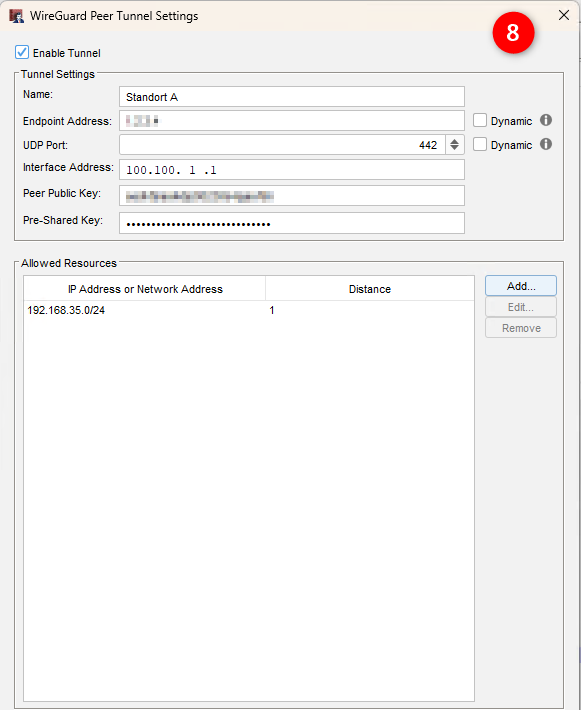
Die Parameter für den Tunnel zu Standort A werden mit den entsprechenden Werten befüllt (8):
- Name: in diesem Beispiel „Standort A“
- Endpoint Address: öffentliche IP-Adresse des Standorts A
- Interface Address: des Standorts A, in diesem Beispiel 100.100.1.1
- Peer Public Key: hier wird der lokale Schlüssel des Standort A eingetragen (der auch auf gesichertem Weg empfangen wurde)
- Pre-Shard Key: Schlüssel der auf beiden Standorten gleich ist.
- Allowed Resources: hier werden die Netze von Standort A definiert, die erreicht werden sollen
4. Tunnel aufbauen und testen
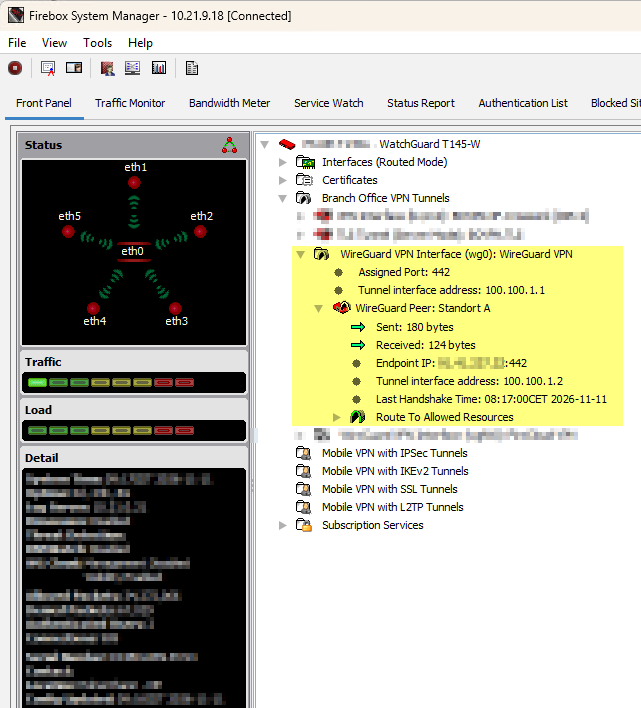
Nachdem die Konfiguration auf beiden Seiten gespeichert und auf die jeweilige Firebox geschrieben wurde, sollte sich der WireGuard-Tunnel selbstständig aufbauen. Der Status der Verbindung lässt sich im WatchGuard System Manager (WSM) überprüfen. Dort sollte erkennbar sein, ob der Tunnel aktiv ist und Daten zwischen den beiden Peers übertragen werden:
5. Fazit
Mit BOVPN over WireGuard erweitert WatchGuard die Firebox um eine moderne und übersichtliche Möglichkeit zur direkten Standortvernetzung. Für die Verbindung zweier kompatibler Fireboxen steht damit eine schlanke VPN-Alternative zur Verfügung, die mit deutlich weniger Protokollparametern auskommt als ein klassischer IPsec-Tunnel.
Der größte Vorteil zeigt sich vor allem im laufenden Betrieb: Die reduzierte Komplexität macht die Konfiguration leichter nachvollziehbar und kann sowohl die Administration als auch die Fehlersuche vereinfachen. Für passende Einsatzszenarien ist BOVPN over WireGuard eine interessante Ergänzung – insbesondere dann, wenn eine unkomplizierte, moderne und gut wartbare Verbindung zwischen zwei Standorten benötigt wird.

Das könnte Sie auch interessieren: