Incident Response mit WatchGuard MDR
Alle Tags (Endpoint Security Incident Response Managed Detection and Response MDR WatchGuard-Endpoint)
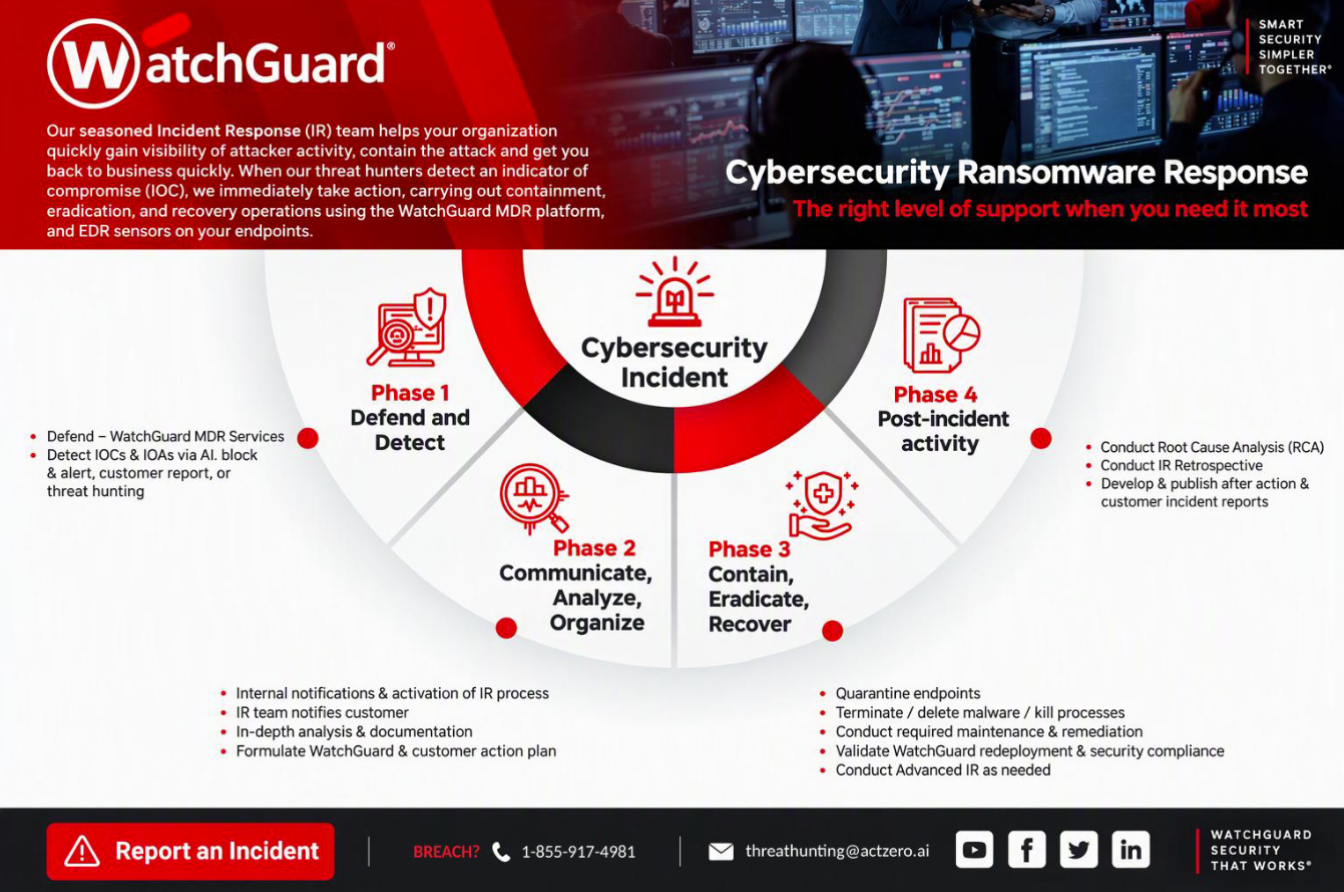
Cyberangriffe halten sich weder an Geschäftszeiten noch warten sie darauf, dass Ihr IT-Team verfügbar ist. Entscheidend ist deshalb nicht nur, eine Bedrohung frühzeitig zu erkennen. Es muss auch schnell und gezielt reagiert werden.
WatchGuard Managed Detection and Response (MDR) überwacht angebundene Systeme rund um die Uhr 24/7, untersucht verdächtige Aktivitäten und kann – abhängig von Datenquelle und Konfiguration – automatisch Gegenmaßnahmen einleiten. Kritische Vorfälle bleiben nicht lediglich als Warnmeldung liegen, sondern können unmittelbar eingedämmt werden.
Incident-Response-Maßnahmen im Überblick
| Datenquelle | Incident-Response-Maßnahme |
|---|---|
| WatchGuard Firebox | Verdächtige IP-Adressen blockieren oder wieder freigeben |
| WatchGuard AuthPoint | Benutzer für den Zugriff auf geschützte Anwendungen sperren oder entsperren |
| WatchGuard Endpoint Security | Gerät vom Netzwerk isolieren und schädliche Prozesse beenden |
| WatchGuard NDR | Externe IP-Adressen und Domains über verwaltete Firewalls blockieren |
| Microsoft 365 | Benutzer deaktivieren, Sitzungen beenden sowie Kennwort und gegebenenfalls MFA zurücksetzen |
| CrowdStrike EDR | Gerät isolieren und schädliche Prozesse beenden |
| Microsoft Defender for Endpoint | Gerät isolieren und schädliche Prozesse beenden |
| AWS CloudTrail, Google Workspace, Okta und Duo | Bedrohungen erkennen und alarmieren; keine automatische Gegenmaßnahme |
| Unterstützte Drittanbieter-Firewalls | Erkennung und Alarmierung; keine Reaktion durch das WatchGuard SOC |
| Azure/AWS Cloud Security Posture Management (CSPM) | Prüfung von Konfigurationen und Compliance-Vorgaben; keine Erkennung und Alarmierung |
Die Aktionen können direkt durch WatchGuard MDR oder über ThreatSync-Automatisierungsrichtlinien ausgelöst werden. Welche Reaktion tatsächlich verfügbar ist, hängt von der jeweiligen Integration, den Einstellungen und der Art des Vorfalls ab.
Nicht jede Erkennung unterstützt eine automatische Reaktion. Bei einigen Integrationen informiert MDR über den Vorfall, während die eigentliche Gegenmaßnahme durch das Unternehmen selbst erfolgen muss.
Zudem prüft das MDR-Team Produkt- und Integrationseinstellungen im Rahmen konkreter Untersuchungen. Eine allgemeine, laufende Optimierung oder eigenständige Änderung der Konfiguration ist nicht Bestandteil des Dienstes.
Fazit
WatchGuard MDR verbindet die kontinuierliche Überwachung durch Sicherheitsexperten mit automatisierten Reaktionen. Verdächtige IP-Adressen können blockiert, kompromittierte Benutzer gesperrt und betroffene Endgeräte isoliert werden – auch außerhalb der eigenen Geschäftszeiten.
Damit alle Maßnahmen zuverlässig greifen, müssen Integrationen, Richtlinien und Reaktionseinstellungen passend eingerichtet sein. Dabei unterstützen wir Sie als WatchGuard-Partner von der Planung bis zum laufenden Betrieb. Bei Fragen sprechen Sie uns gerne an.

Das könnte Sie auch interessieren: