HOWTO: Manage Compliance in WatchGuard CloudDR
Alle Tags (Cloud Cloud Detection and Response CloudDR Compliance DORA EU AI Act Framework GDPR NIS2)
Cybersecurity und Compliance gehören heute untrennbar zusammen. Unternehmen müssen nicht nur ihre IT-Systeme vor Angriffen schützen, sondern zunehmend auch nachweisen können, dass Sicherheitsanforderungen, Branchenstandards und gesetzliche Vorgaben eingehalten werden.
Genau hier setzt WatchGuard Cloud Detection and Response (CloudDR) an. Mit der integrierten Compliance-Funktion können Unternehmen die Sicherheitslage ihrer Cloud-Umgebungen anhand verschiedener Compliance-Frameworks überprüfen, Schwachstellen erkennen und konkrete Maßnahmen zur Verbesserung ableiten.
Besonders interessant: WatchGuard hat die Anzahl der verfügbaren Compliance-Frameworks zuletzt deutlich um 20 neue Frameworks erweitert. Dazu gehören unter anderem aktuelle Anforderungen wie NIS2, DORA, GDPR, der EU AI Act und Cyber Essentials. Damit steht eine deutlich größere Auswahl zur Verfügung, um unterschiedliche regulatorische Anforderungen und Sicherheitsstandards in CloudDR abzubilden. Eine vollständige Liste der Frameworks finden Sie im WatchGuard Help Center unter >> Compliance Frameworks in CloudDR.
In diesem Blogartikel zeigen wir kurz und praxisnah, wie Sie Compliance in WatchGuard CloudDR einrichten und nutzen. Sie erfahren, wie Sie ein Framework aktivieren, den Compliance-Status prüfen und bei Abweichungen bis zu den einzelnen Regeln und betroffenen Anwendungen gehen.
1. Framework in WatchGuard CloudDR auswählen
- Öffnen Sie die WatchGuard Cloud und navigieren Sie zu Configure > CloudDR. In der linken Menüleiste finden Sie den Punkt Compliance. Dort finden Sie eine Übersicht der verfügbaren Frameworks:
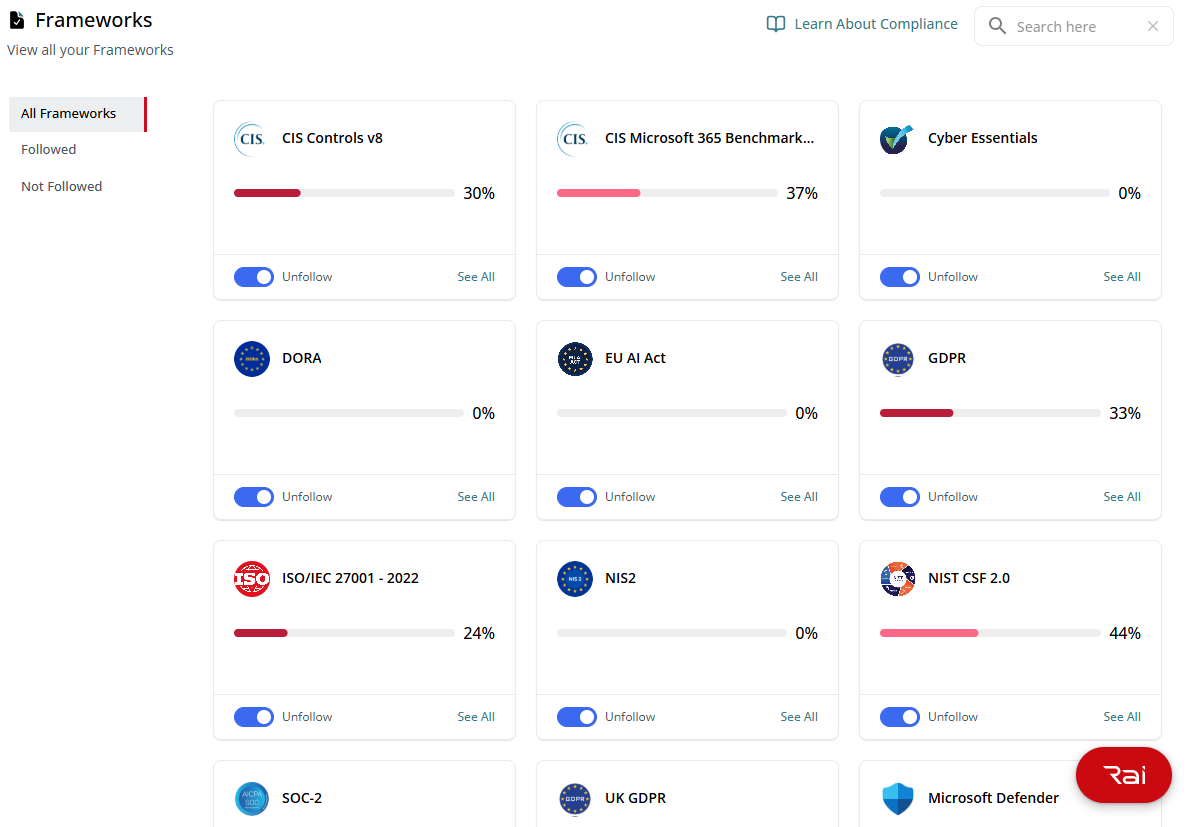
- Framework aktivieren: Schieben Sie den Regler bei dem gewünschten Framework auf Follow. CloudDR beginnt anschließend mit der Berechnung der Compliance-Werte.
2. Compliance-Status prüfen und analysieren
- Über See All gelangen Sie in die Detailansicht des Frameworks. Dort zeigt CloudDR die sogenannte Compliance Posture – also den aktuellen Erfüllungsgrad der geprüften Anforderungen.
- Hier sehen Sie unter anderem bestandene und fehlgeschlagene Checks, erkannte Issues und Risiken, betroffene Anwendungenempfohlene Maßnahmen
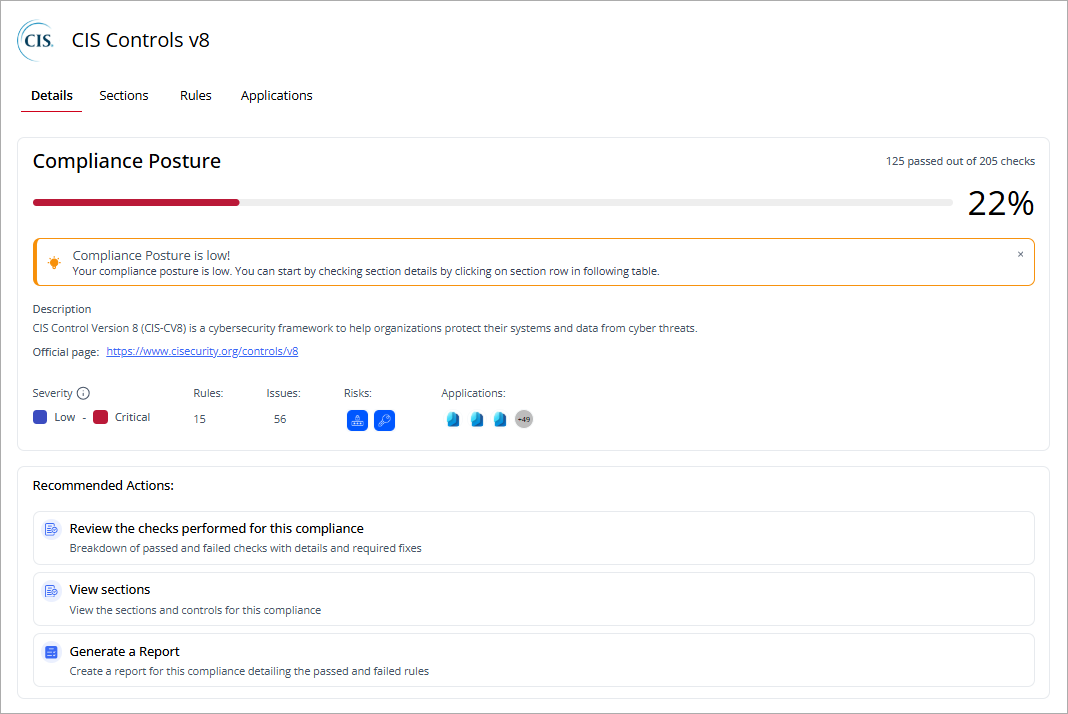
- Ist die Compliance Posture zu niedrig, können Sie über Sections und Rules tiefer in die Ergebnisse einsteigen. So lässt sich nachvollziehen, welche konkrete Regel nicht erfüllt wurde und welche Konfiguration betroffen ist. Über Applications können zusätzlich die betroffenen Anwendungen und zugehörige Regeln überprüft werden.
- Die Recommended Actions unterstützen bei den nächsten Schritten. Von hier aus können Sie fehlgeschlagene Checks prüfen, Sections aufrufen und einen Compliance Report erstellen.
3. Compliance kontinuierlich im Blick behalten
Cloud-Umgebungen verändern sich ständig. Deshalb sollte Compliance nicht nur vor einem Audit überprüft werden. Mit CloudDR können Unternehmen die Compliance-Posture regelmäßig kontrollieren und erkannte Abweichungen gezielt bearbeiten. So bleibt der aktuelle Compliance-Status transparent und Handlungsbedarf wird dort sichtbar, wo tatsächlich Anpassungen erforderlich sind.

Das könnte Sie auch interessieren: