Probleme mit Zertifikaten und HTTPS Deep Inspection nach Firmware Update
Alle Tags (Certificate Authority Deep Inspection Fireware 2026.4 key too small Schlüssellänge Zertifikat)
Mit dem neuesten Firmware-Update v2026.4 / v12.12.4 / v12.5.22 vom 28. Oktober hat WatchGuard mehrere kritische Sicherheitslücken geschlossen! Allerdings berichten nach dem Firmware-Update vereinzelte Kunden, dass die HTTPS Content Inspection / Deep Inspection nicht mehr funktioniert!
Ursache
Der Fehler deutete von Anfang an auf ein Problem mit den Sicherheitszertifikaten hin, was WatchGuard inzwischen in einem Support-Case offiziell bestätigt hat:
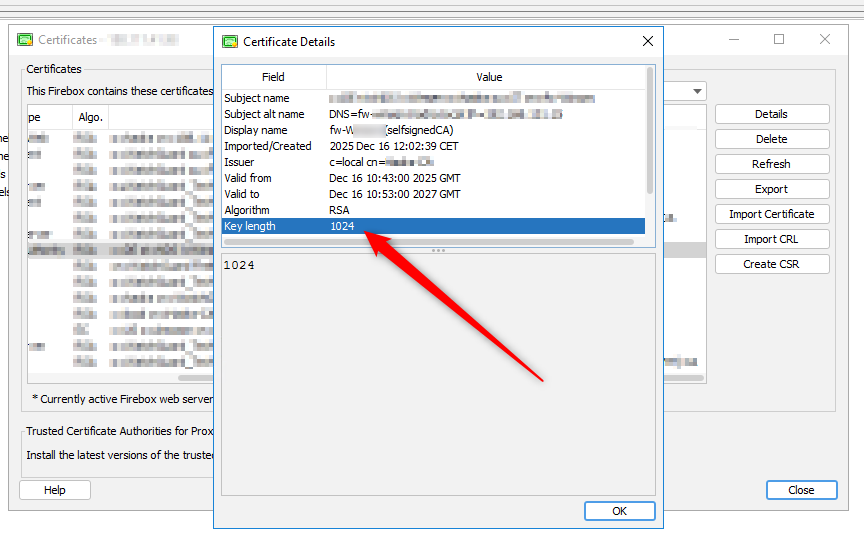
Im neuen Firmware-Release wurden die zugrundeliegenden kryptografischen Bibliotheken modernisiert, um strengere Sicherheitsstandards zu erzwingen. Wenn als Proxy Authority oder als Proxy Server Zertifikat noch ein älteres Zertifikat mit einer unzureichenden Schlüssellänge von beispielsweise 1024 Bit verwendet wird, verweigert die neue Firmware aus Sicherheitsgründen den Dienst.
Das Problem betrifft:
- Die ausgehende HTTPS Deep Inspection beim Surfen der Clients.
- Die eingehende Kommunikation zu internen Servern, sofern dort das betroffene Proxy-Server-Zertifikat zum Einsatz kommt.
Anzeige im Traffic Monitor der Firewall
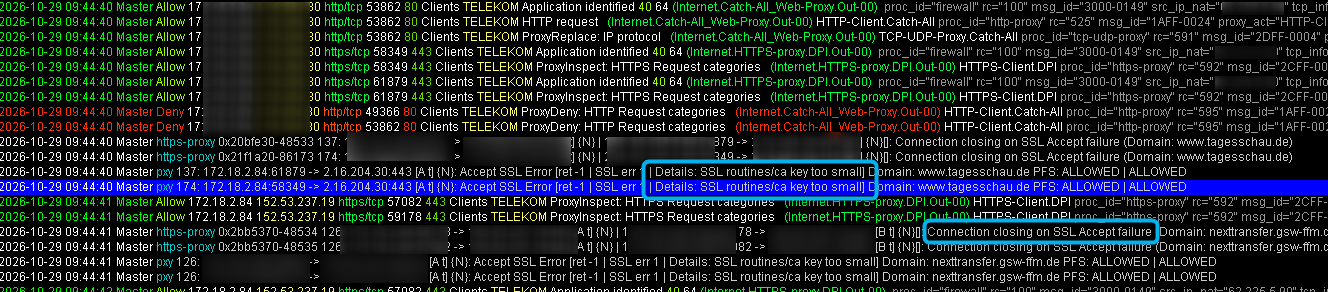
Sollten Sie von dem Problem betroffen sein, tauchen im Traffic Log der Firewall typischerweise die folgenden, auffälligen Meldungen auf:
Connection closing on SSL Accept failure

{N} Accept SSL Error [ret -1] | SSL err 1 | Details: SSL routines/ca key too small]
Überprüfung
Sie können den Status Ihrer Zertifikate schnell über den WatchGuard System Manager (WSM) validieren:
Im WSM-Client -> Firebox System Manger (FSM) unter View – Certificates können Sie Ihre Zertifikate überprüfen.
Hier wählen Sie das Proxy Authority Zertifikat aus und prüfen Sie auch das Proxy Server Zertifikat.
Lösung
Das Zertifikat für die Proxy Authority muss mit einer Schlüssellänge von mindestens 2048 Bit neu ausgestellt (re-issued) bzw. neu generiert werden und anschließen auf den Client-Rechnern verteilt werden.
In den genannten Fällen hatten unsere Kunden jeweils eine eigene PKI (Zertifikatsinfrastruktur) mit selbsterstelltem Zertifikat und einer Schlüssellänge von 1024 Bit verwendet.
Update vom 31.10.2026: WatchGuard hat dazu einen Knowledge-Base-Artikel unter >> HTTPS Outbound Content Inspection fails when Proxy Authority (ProxyCA) certificate is 1024-bit key length veröffentlicht.

Das könnte Sie auch interessieren: