Category Archives: Allgemeine Informationen

Probleme mit Zertifikaten und HTTPS Deep Inspection nach Firmware Update

Mit dem letzten Firmware Update Release v2026.4 / v12.12.4 / v12.5.22 vom 28. Oktober wurden von WatchGuard mehrere sicherheitsrelevante Schwachstellen geschlossen! Nach dem Firmware Update haben wir von vereinzelten Kunden Support-Anfragen erhalten, mit der Meldung, dass die HTTPS Content Inspection / Deep Inspection nicht mehr funktioniert!

Der Fehler deutete auf ein mögliches Problem mit Zertifikaten hin. Dies bestätigte uns WatchGuard jetzt in einem Case.

Im neuen Firmware Release 2026.4 wurden die zugrundeliegenden Krypto-Bibliotheken aktualisiert. Das betrifft typischerweise die HTTPS Deep Inspection, wenn als Proxy Authority noch ein älteres Zertifikat mit z.B. 1024 Bit Schlüssellänge verwendet wird.

Dies kann auch die Kommunikation zu einem internen Server betreffen bei dem das Proxy Server Zertifikat zum Einsatz kommt.

Anzeige im Traffic Monitor der Firewall:
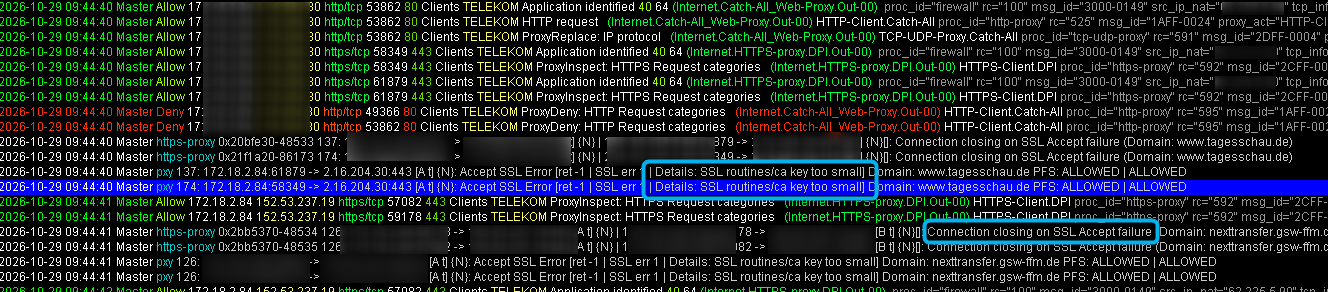
Im Traffic Log sind folgende Meldungen auffällig:

Connection closing on SSL Accept failure

{N} Accept SSL Error [ret -1] | SSL err 1 | Details: SSL routines/ca key too small]


Überprüfung:

Im WSM-Client -> Firebox System Manger (FSM) unter View – Certificates können Sie Ihre Zertifikate überprüfen.

Hier wählen Sie das Proxy Authority Zertifikat aus und prüfen Sie auch das Proxy Server Zertifikat.
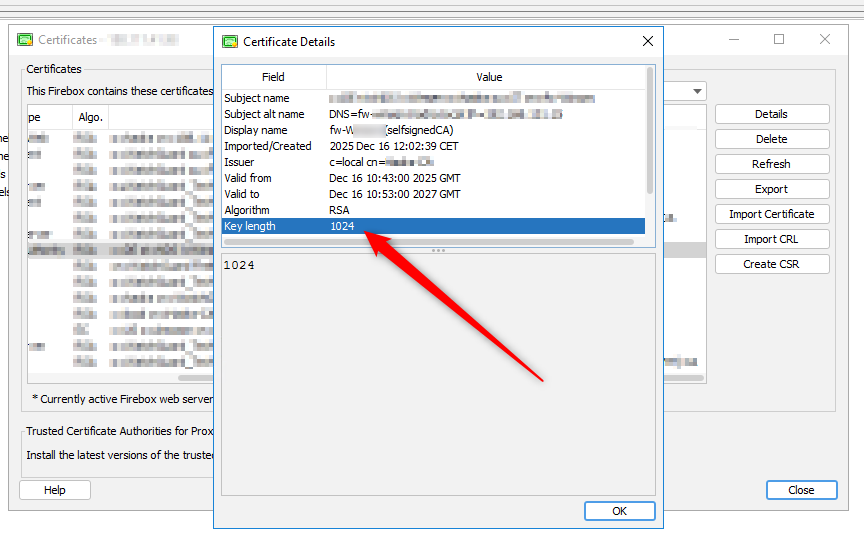
Lösung: Das Zertifikat für die Proxy Authority muss mit einer Schlüssellänge von mindestens 2048 Bit neu ausgestellt (re-issued) bzw. neu generiert werden und anschließen auf den Client-Rechnern verteilt werden.

In den genannten Fällen hatten unsere Kunden jeweils eine eigene PKI- (Zertifikatsinfrastruktur) mit selbsterstelltem Zertifikat und einer Schlüssellänge von 1024 Bit verwendet.

Update vom 31.10.2026:  WatchGuard hat einen KB-Artikel dazu veröffentlicht.


Fireware v2026.4 / v12.12.4 jetzt verfügbar

Seit Kurzem verfügbar: Fireware v2026.4 / v12.12.4 / v12.5.22.

Fireware v2026.4 / v12.12.4 ist ein Security Release Update, das zahlreiche sicherheitsrelevante Schwachstellen behebt. Wir empfehlen dringend Ihre WatchGuard-Appliances auf die aktuelle Fireware-Version zu aktualisieren, um das Risiko eines Angriffs oder Systemausfalls zu reduzieren. Mehr dazu im Blog unter >> Wichtiger Sicherheitshinweis: CVE-2026-103594, weitere CVEs sowie Update-Empfehlung.

Eine vollständige Auflistung aller Neuerungen finden Sie unter >> Enhancements and Resolved Issues v2026.4 in den >> Release Notes v2026.4.
Weiterlesen »

Wichtiger Sicherheitshinweis: CVE-2026-103594, weitere CVEs sowie Update-Empfehlung

Mit dem neuen Fireware Release v2026.4 / v12.12.4 schließt WatchGuard etliche sicherheitsrelevante Schwachstellen, die alle Firebox-Modelle mit Fireware v12.x, v2025.1 bis einschließlich v2026.3 betreffen: Dazu gehören Schwachstellen in der Authentifizierung, im SIP-Proxy, im Access Portal sowie in der FireCluster-Synchronisierung. Einige der CVEs bewertet WatchGuard als kritisch, mit CVSS-Werten zwischen 9,1 bis 9,5.

Unsere Empfehlung: Aktualisieren Sie Ihre WatchGuard-Appliances zeitnah auf die aktuelle Fireware-Version, um das Risiko eines Angriffs oder Systemausfalls zu reduzieren. Prüfen Sie dabei auch den eingesetzten Mobile VPN with SSL Client für Windows: Hier ist ein separates Client-Update erforderlich.

Weitere Informationen finden Sie im Blog-Artikel >> Fireware v2026.4 / v12.12.4 jetzt verfügbar oder unter https://psirt.watchguard.com.

Weiterlesen »

PHP2Shell: Kritische PHP-Schwachstellen – was Unternehmen jetzt tun sollten

Zwei kritische Sicherheitslücken ermöglichen die Ausführung von Schadcode aus der Ferne. Unternehmen sollten ihre PHP-Systeme jetzt überprüfen.

Am 21. Oktober 2026 wurden zwei kritische PHP-Schwachstellen unter den Bezeichnungen CVE-2026-109618 und CVE-2026-109619 bekannt. Beide erreichen einen CVSS-Wert von 9,2 und können unter bestimmten Voraussetzungen die Ausführung von Schadcode aus der Ferne ermöglichen – ohne vorherige Authentifizierung.

Betroffen sein können insbesondere Webserver, Unternehmensportale und andere Anwendungen, die PHP verwenden. Für Unternehmen besteht daher Handlungsbedarf, auch wenn nicht jedes System gleichermaßen gefährdet ist.

Wie bewertet WatchGuard die Schwachstellen?

In der Sicherheitsmeldung WGSA-2026-0032 erklärt WatchGuard, dass nach der ersten Bewertung keine WatchGuard-Produkte betroffen sind. Gleichzeitig weist WatchGuard darauf hin, dass die Untersuchung fortgesetzt wird und die Sicherheitsmeldung bei neuen Erkenntnissen aktualisiert werden kann.

Das ist eine wichtige Information für Unternehmen, die WatchGuard-Lösungen einsetzen. Nach der derzeitigen Einschätzung besteht keine direkte Betroffenheit der WatchGuard-Produkte durch diese beiden PHP-Schwachstellen.

Allerdings bedeutet das nicht automatisch, dass die gesamte IT-Infrastruktur eines Unternehmens geschützt oder nicht betroffen ist. Eine WatchGuard-Firewall kann beispielsweise den Netzwerkverkehr kontrollieren, beseitigt aber keine Schwachstelle in einer verwundbaren PHP-Anwendung auf einem Webserver.

Was sollten Unternehmen jetzt tun?

Wir empfehlen folgende Maßnahmen:

  • PHP-Versionen prüfen: Finden Sie heraus, ob Ihre Server und Webanwendungen eine betroffene PHP-Version verwenden.
  • Sicherheitsupdates installieren: Bringen Sie betroffene Systeme möglichst schnell auf den neuesten sicheren Stand.
  • Zugriffe kontrollieren: Prüfen Sie, welche Ihrer Systeme aus dem Internet erreichbar sind und ob alle freigegebenen Zugriffe wirklich notwendig sind.
  • Firewall und Sicherheitsdienste kontrollieren: Stellen Sie sicher, dass Ihre WatchGuard-Firewall richtig konfiguriert ist und die verfügbaren Sicherheitsfunktionen genutzt werden.
  • Herstellerinformationen verfolgen: Beachten Sie weitere Aktualisierungen der WatchGuard-Sicherheitsmeldung.

Wichtig: Eine Firewall kann Angriffsversuche erschweren oder erkennen, ersetzt aber nicht das Update einer verwundbaren PHP-Installation.

Welche PHP-Versionen sind sicher?

PHP-Zweig Empfehlung
PHP 8.5 Update auf 8.5.12 oder neuer
PHP 8.4 Update auf 8.4.27 oder neuer
PHP 8.3 Update auf 8.3.36 oder neuer
PHP 8.2 Update auf 8.2.35 oder neuer
PHP 8.1, 8.0 und 7.4 Kein reguläres Update vom PHP-Projekt; verfügbare Korrekturen beim Hoster bzw. Distributor prüfen
PHP 7.3 und älter Keine Korrektur vom PHP-Projekt; ein Upgrade auf eine unterstützte PHP-Version dringend prüfen

WatchGuard kündigt neue Switches für 2027 an – und weitere News im Überblick

WatchGuard erweitert seine Unified Security Platform um zahlreiche neue Produkte und Funktionen. Neben neuen Firebox- und WLAN-Lösungen stehen dabei vor allem Cloud Security, Managed Detection and Response (MDR), Secure Access und KI-gestützte Sicherheitsfunktionen im Fokus.

Ein besonderer Ausblick betrifft das Jahr 2027: WatchGuard plant eine neue Familie cloudgemanagter Switches, die im Frühjahr 2027 verfügbar werden soll.

Doch bevor es so weit ist, stehen bereits mehrere neue Produkte und Funktionen zur Verfügung. Andere Neuerungen befinden sich aktuell noch im Beta-Programm.

In diesem Blog-Artikel fassen wir die wichtigsten WatchGuard Neuheiten übersichtlich zusammen.

Weiterlesen »

Wichtiges Sicherheitsupdate für WatchGuard Endpoint Security: CVE-2026-13043

WatchGuard hat eine neue Version von Windows Protection (v8.00.26.0012) veröffentlicht, die eine sicherheitsrelevante Schwachstelle (CVE-2026-13043) im Treiber PSKMAD.sys schließt.

Da wir diese Sicherheitslücke als wichtig und dringend einstufen, empfehlen wir Ihnen, das Update zeitnah auf allen betroffenen Systemen einzuspielen. Weiterlesen »

Wichtiger Sicherheitshinweis: CVE-2026-86131, weitere CVEs sowie Update-Empfehlung

Mit dem neuen Fireware Release v2026.2.3 / v12.12.3 schließt WatchGuard folgende sicherheitsrelevante Schwachstellen, die alle Firebox-Modelle mit Fireware v12.x, v2025.1 bis einschließlich v2026.2.2 betreffen:

CVE-2026-18105, CVE-2026-13224, CVE-2026-90441, CVE-2026-86136, CVE-2026-86104, CVE-2026-86134, CVE-2026-86101, CVE-2026-86105, CVE-2026-86131, CVE-2026-13046, CVE-2026-81433, CVE-2026-86128, CVE-2026-18145, CVE-2026-86132, CVE-2026-86133

Weitere Informationen finden Sie im Blog-Artikel >> Fireware v2026.2.3 / v12.12.3 jetzt verfügbar oder unter https://psirt.watchguard.com.

Unsere Empfehlung: Aktualisieren Sie Ihre WatchGuard-Appliances zeitnah auf die aktuelle Fireware-Version, um das Risiko eines Angriffs oder Systemausfalls zu reduzieren.


Darüber hinaus sind auch WatchGuard Access Points (APs) und das AuthPoint Authentication Gateway von sicherheitsrelevanten Schwachstellen betroffen. Für die APs wurden CVE-2026-101891, CVE-2026-86102 (jeweils CVSS 9.3, kritisch) sowie CVE-2026-87969 veröffentlicht. Betroffen sind AP-Versionen bis einschließlich 3.4.7; behoben werden die Schwachstellen mit einem Update auf Version 3.4.8.

Das AuthPoint Authentication Gateway ist von CVE-2026-95676 betroffen. Betroffen sind Versionen 4.2.2 bis einschließlich 7.5.0. Die Schwachstelle wird durch ein Update auf Version 7.5.1 behoben.

Wir empfehlen, neben der Fireware-Version auch die Versionen Ihrer WatchGuard APs und des AuthPoint Authentication Gateway zu prüfen und betroffene Systeme zeitnah zu aktualisieren.

Weiterlesen »

Fireware v2026.2.3 / v12.12.3 jetzt verfügbar

Seit Kurzem verfügbar: Fireware v2026.2.3 / v12.12.3 / v12.5.21.

Fireware v2026.2.3 / v12.12.3 ist ein Security Release Update, das zahlreiche sicherheitsrelevante Schwachstellen behebt. Wir empfehlen dringend Ihre WatchGuard-Appliances auf die aktuelle Fireware-Version zu aktualisieren, um das Risiko eines Angriffs oder Systemausfalls zu reduzieren.

Eine vollständige Auflistung aller Neuerungen finden Sie unter >> Enhancements and Resolved Issues v2026.2.3 in den >> Release Notes v2026.2.3.
Weiterlesen »

Jetzt auf Managed Security mit BOC umsteigen!

Jetzt auf Managed Security mit BOC umsteigen!

  • WatchGuard Platinum & Training Partner – Einzigartige Kombination mit über 25 Jahren Erfahrung.
  • Höchste WatchGuard-Expertise – Betreuung ausschließlich durch WatchGuard-zertifizierte Techniker und Trainer.
  • Firebox-Konfigurationsübernahme – 1:1 auf Neugeräte, nahtlos und kostenfrei.
  • Kontinuierliche Härtung Ihrer Umgebung – Regelmäßige Jour Fixes und schnellstmögliche Firmware-Updates bei CVE-Sicherheitslücken.
  • Optional 24/7/365 abgesichert – Mit WatchGuard MDR dank Security Operations Center (SOC) rund um die Uhr geschützt.

Maik Lumler - Geschäftsführer BOC IT-Security

Maik Lumler

Geschäftsführer BOC IT-Security GmbH
0208 8596400

Sichern Sie sich Ihre kostenlose Erstberatung

Sie setzen aktuell WatchGuard-Produkte in Ihrer IT-Infrastruktur ein? Mit unseren Managed Services entlasten Sie Ihr IT-Team von Routineaufgaben, steigern Sicherheit und Verfügbarkeit durch 24/7/365-Überwachung und profitieren von planbaren Kosten. So erhöhen Sie Effizienz, minimieren Risiken und gewinnen Freiraum fürs Kerngeschäft.

Setzen Sie weiterhin auf bewährte WatchGuard-Technologie und nutzen Sie jetzt die Gelegenheit: Vereinbaren Sie ein 30-minütiges, kostenfreies Beratungsgespräch mit uns und profitieren Sie von unseren Managed Services!

Transparente Kosten

Wir bieten Ihnen transparente und faire Preise, ohne versteckte Gebühren oder unerwartete Mehrkosten.

Nahtlose Übernahme des Supports

Unser erfahrenes Team sorgt für einen reibungslosen Übergang, damit Ihre IT-Sicherheit weiterhin gewährleistet ist und keine Ausfallzeiten entstehen.

Professionelle Beratung & Betreuung

Sie erhalten eine individuelle Beratung und maßgeschneiderte Sicherheitslösungen, die perfekt auf Ihre Anforderungen abgestimmt sind.

254 WatchGuard-Zertifikate

Unser Team ist mit 254 WatchGuard-Zertifikaten ausgezeichnet und vereint umfassendes Know-How sowie tiefgehende Expertise im Bereich IT-Sicherheit. Zudem verfügen nur wir über 4 WatchGuard Certified Trainer (WCT).

Zertifikate Wand

Unsere 13 Servicestandpunkte in ganz Deutschland

Die wichtigsten Fragen und Antworten (FAQ)


Wie schnell kann der Support übernommen werden?
In der Regel übernehmen wir den Support nahtlos und ohne Unterbrechung - Kundenservice und Kundenzufriedenheit steht bei uns an erster Stelle!

Haben Sie Erfahrung mit WatchGuard-Produkten?
Ja, unser Team besteht aus zertifizierten Experten mit langjähriger Erfahrung und tiefgründigem WatchGuard Know-How. Wir sind seit über 25 Jahren auf WatchGuard spezialisiert und haben als WatchGuard Platinum Partner die höchste Qualifizierungsstufe erreicht. Außerdem sind wir Certified Training Partner und bieten regelmäßig Schulungen zu WatchGuard-Produkten an.

Gibt es einen 24/7/365-Schutz?
Ja, mit dem WatchGuard Managed Detection & Response (MDR)-Service bieten wir einen umfassenden 24/7-Schutz. WatchGuards Sicherheitsteam überwacht dabei Ihre Systeme rund um die Uhr, erkennt Bedrohungen in Echtzeit und ergreift sofort Maßnahmen, um Angriffe zu verhindern oder zu minimieren. Einen Vergleich der MDR-Services finden Sie unter https://www.boc.de/mdrvergleich.

Wie lange ist die Laufzeit der Managed Services?
Unsere Managed Services werden mit einer Laufzeit von einem Jahr abgeschlossen. Die Kündigungsfrist beträgt 4 Wochen zum Vertragsende.

Können Sie unsere bestehende Firebox-Konfiguration prüfen und härten?
Ja. Wir prüfen Ihre bestehende Konfiguration auf relevante Sicherheits- und Optimierungspotenziale. Dafür nutzen wir unter anderem eine eigene Software für automatisierte Konfigurationschecks und erstellen einen übersichtlichen Report mit konkreten Verbesserungsvorschlägen.

Den Konfigurationscheck inklusive Report bieten wir kostenlos und unverbindlich an. Die Bewertung basiert auf unseren Best Practices und der Erfahrung unserer WatchGuard-zertifizierten Experten.


Bieten Sie auch Schulungen und Trainings an?
Ja. Wir bieten regelmäßig WatchGuard-Schulungen und Trainings an – sowohl im Bereich Network Security als auch für Endpoint Security. So können Ihre Mitarbeiter ihr Know-how gezielt erweitern und Sicherheitsfunktionen optimal einsetzen. Mehr dazu in unserem >> Schulungsportal.

Können wir unsere WatchGuard Firebox T35-DW verlängern?
Die Firebox T35-DW ist nicht mehr verfügbar und kann nicht verlängert werden. Für bestehende Installationen stehen entsprechende Nachfolgemodelle zur Verfügung.

Welches Modell für Ihre Umgebung geeignet ist, lässt sich über unser >> Firebox-Beratungstool schnell ermitteln.

Wichtig: Die aktuellen WatchGuard-Modelle verfügen über kein integriertes DSL-Modem. Für einen DSL-Anschluss wird daher ein externes DSL-Modem benötigt.


Was passiert bei einer kritischen Sicherheitslücke? (CVE)
Bei kritischen Sicherheitslücken handeln wir unaufgefordert und schnellstmöglich: Sobald ein relevantes Firmware-Update verfügbar ist, spielen wir dieses auf Ihrer Firebox ein.

Durch unsere enge Zusammenarbeit mit WatchGuard erhalten wir Informationen zu anstehenden Firmware-Updates teilweise bereits im Vorfeld der Veröffentlichung. So können wir uns frühzeitig vorbereiten und bei Veröffentlichung schnellstmöglich reagieren – ohne dass Sie erst aktiv werden müssen.


    Vereinbaren Sie jetzt einen Termin zur kostenlosen Erstberatung

    Melden Sie sich direkt bei uns unter 0208 8596400 oder info@boc.de.

    Oder füllen Sie das folgende Kontaktformular aus, um Ihre kostenlose Beratung mit unserem Experten zu sichern.

    Mit * markierte Felder sind Pflichtfelder

    Über BOC

    Als Ihr vertrauenswürdiger Partner für IT-Sicherheit bieten wir die nötige Expertise, um umfassende Schutzmaßnahmen für Netzwerke, Endpoints und IT-Infrastrukturen effizient und nachhaltig umzusetzen. Mit unserer tiefgehenden Erfahrung von über 25 Jahren in der IT-Sicherheit und unserer bewährten Technologie von WatchGuard, unterstützen wir mittelständische Unternehmen dabei, die geforderten Sicherheitsmaßnahmen zu implementieren, ohne ihre internen Ressourcen zu überbeanspruchen. Wir bieten maßgeschneiderte Lösungen, die nicht nur den gesetzlichen Vorgaben entsprechen, sondern gleichzeitig eine robuste Cybersecurity-Resilienz aufrechterhalten, um den heutigen Bedrohungen zu begegnen. Durch die dezentrale Aufstellung mit 13 Servicepunkten ist die BOC deutschlandweit vertreten, was in jeder Region im Bedarfsfall kurze Wege und schnelle Reaktionszeiten ermöglicht.