HOWTO: Dynamische Aliase auf der WatchGuard Firebox
Alle Tags (Alias Dynamische Aliase Firebox Fireware 2026.4 WatchGuard-Firebox)
Mit der Fireware v2026.4 führt WatchGuard die Möglichkeit ein, eigene dynamische Aliase zu konfigurieren. Bereits mit dem Microsoft-365-Alias hat WatchGuard in der Vergangenheit gezeigt, welche erhebliche Arbeitserleichterung dynamische Aliase bieten können. Microsoft-Adressen bleiben dadurch automatisch aktuell, ohne dass eine manuelle Pflege erforderlich ist. Weitere Informationen hierzu finden Sie in unserem Blog-Artikel >> Neuer Microsoft365-Alias in der Firebox ab Firmware v12.10.
Mit der neuen Funktion können nun auch eigene dynamische Aliase erstellt und für unterschiedliche Anwendungsfälle eingesetzt werden. In diesem Blog-Artikel zeigen wir Schritt-für-Schritt welche Möglichkeiten sich dadurch ergeben und wie Sie eigene dynamische Aliase konfigurieren können.
Hinweis: Die Firmware-Version 2026.4 befindet sich aktuell noch im BETA Status.
Testaufbau
- Firebox: T175-Cluster
- Firmware: v2026.4 Beta 2
- Konfiguration: Lokal via WSM
Konfiguration
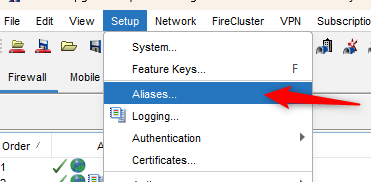
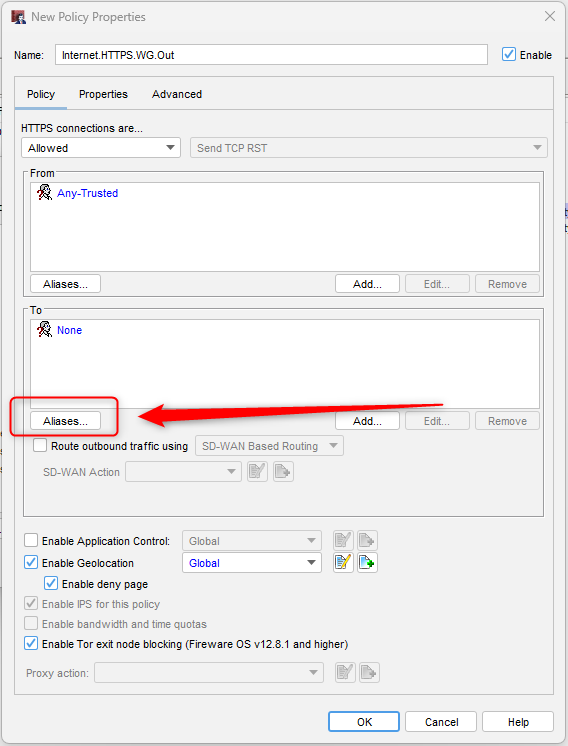
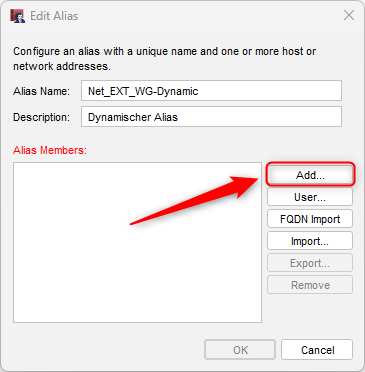
- Legen Sie einen neuen Alias an. Dies können Sie in der Alias-Verwaltung unter „Setup“ → „Aliases…“ oder über den „Aliases…“ Button beim Anlegen einer Policy:
- Alias benennen und Alias Member Hinzufügen.
Hinweis: Es kann nur ein Dynamic Alias Member pro Alias hinterlegt werden. Wenn Sie einen gesammelten Alias für verschiedene Dynamische Aliase haben möchten, können Sie einen Alias anlegen in dem Sie mehrere andere Aliase als Member hinzufügen.
.
- Alias Member konfigurieren:
- Wählen Sie „IP Address/Domain Feed“ als Typ aus.
- Fügen Sie die URL ein (inklusive „https://“)
- Optional kann das Aktualisierungsintervall in Minuten angepasst werden.
- Optional kann eine Authentifizierungsmethode gewählt werden.
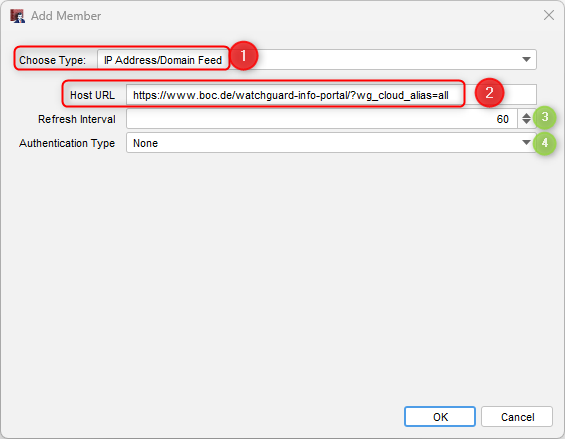
- Legen Sie den Alias mit einem dreifachen „OK“ an:
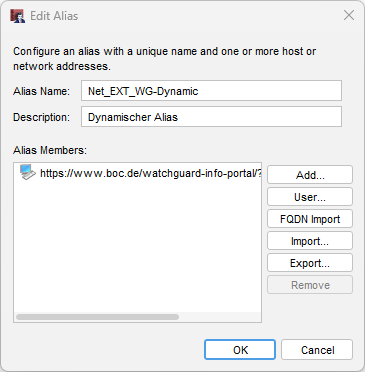
Anwendungsbeispiele
1. WatchGuard-Alias
WatchGuard hat noch keinen eigenen dynamischen Alias für all Ihre Produkte, daher haben wir als BOC entschieden, einen WatchGuard Dynamic Alias bereitzustellen.
Folgende URL können Sie im dynamischen Alias einbinden: https://www.boc.de/watchguard-info-portal/?wg_cloud_alias=all
Im folgenden Beispiel haben wir den soeben angelegten WatchGuard-Alias für eine HTTP und HTTPS Regel als Paketfilter verwendet, welche vor unseren Proxys greift.
Hierdurch wird Geräten im internen Netz der Zugriff zu den WatchGuard Servern für z.B. den WatchGuard Endpoint, Cloud-Verbindung, NDR und vieles mehr ermöglicht.
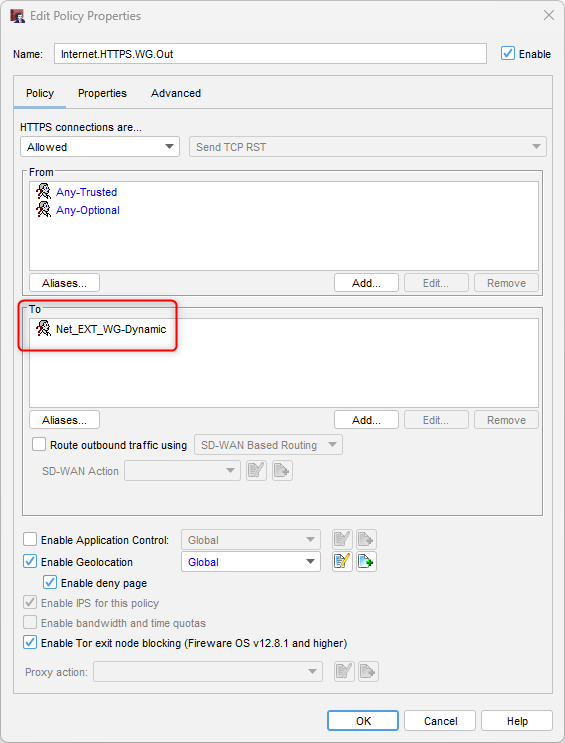
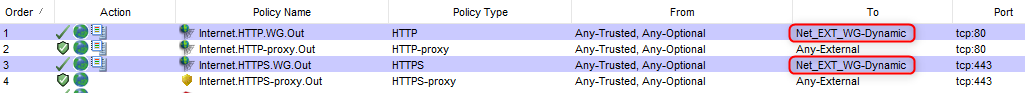
Hinweis: Je nach eingesetztem WatchGuard-Produkt können noch weitere Ports benötigt werden. Für zusätzliche Regeln mit weiteren Ports kann der vorhandene Alias ebenfalls verwendet werden.
Eine vollständige Liste aller WatchGuard URLs, IPs und Ports finden Sie im WatchGuard Help Center unter >> WatchGuard Cloud URLs and Network Access Requirements.
2. Blocked Sites / Blacklist:
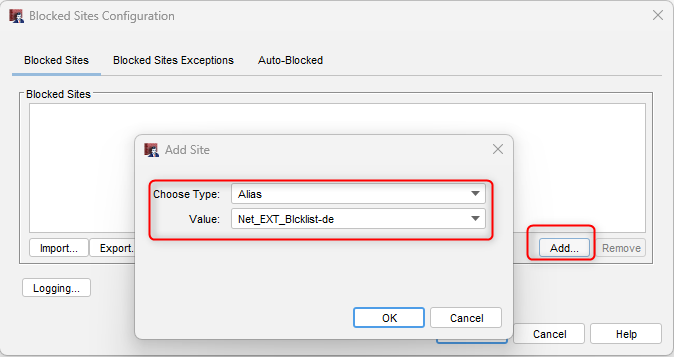
Im folgenden Beispiel haben wir einen weiteren dynamischen Alias mit dem Namen „Net_EXT_Blacklist-de“ angelegt, welcher auf eine öffentliche Blacklist zugreift.
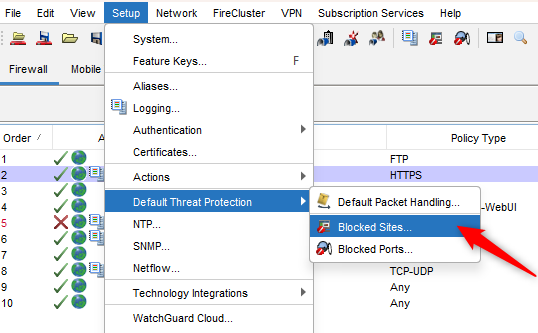
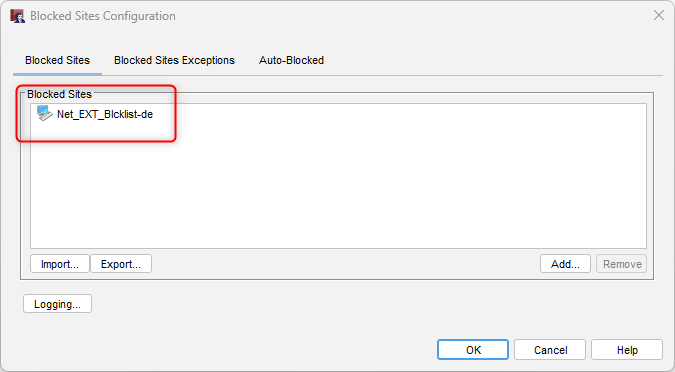
Diesen Alias tragen wir nun in unsere „Blocked Sites“ Liste ein.
Die Firewall blockiert nun alle Zugriffe von oder zu den Adressen der öffentlichen Blacklist.
Dies gilt z.B. beim Surfen im Internet oder für Zugriffe von extern auf die Firebox (VPN-Verbindungen, Access-Portal, …).
Logging und Troubleshooting
Sollten Fehler auftreten oder die angelegten Regeln nicht greifen, muss der Status der Dynamischen Aliase manuell geprüft werden.
Im Traffic Monitor kann mit der Suche „dlmd“ das Synchronisations-Log angezeigt werden:
Status erfolgreich:
2026-10-02 13:25:19 Member1 dlmd CDA download succeeded id=8 kind=static name=Net_EXT_WG-Dynamic.1 .alm entries=293 file_size=1 770
Status fehlgeschlagen mit Begründung:
2026-10-02 13:03:05 Member1 dlmd CDA download failed id=7 kind=static name=Dyn-Alias4.2.alm error=dns resolve failed
Hinweis: Der Inhalt des Dynamischen Alias bleibt vorerst gespeichert, auch wenn keine erneute Synchronisation durchgeführt werden kann. Nach einem Neustart sind die Informationen jedoch weg und müssen erneut geladen werden.
Fazit
Dynamische Aliase lassen sich einfach konfigurieren und bieten eine erhebliche Arbeitserleichterung bei der Verwaltung von Firewall-Regeln. Durch die Möglichkeit, eigene dynamische Aliase zu erstellen, ergeben sich vielfältige Einsatzmöglichkeiten.
Besonders bei der Erstellung von Regeln für große Cloud-Anbieter sowie bei der automatisierten Blockierung böswilliger IP-Adressen können dynamische Aliase einen deutlichen Mehrwert bieten. Lediglich das Reporting und die Nachvollziehbarkeit im Fehlerfall könnten noch verbessert werden, um die Ursachen von Synchronisationsproblemen schneller erkennen und beheben zu können.

Das könnte Sie auch interessieren: